Edición diaria
TheVortiq
El diario de la inteligencia artificial, la automatización y el software
Inteligencia Artificial
IA en ingeniería aeroespacial: el desafío JARVIS del MIT
El JARVIS Challenge del MIT demuestra que la IA acelera el diseño de motores a reacción, pero el juicio humano y la fabricación siguen siendo clave.
TheVortiq
El desafío JARVIS (Jet-engine AI Research and Validation Intensive Sprint), organizado por el MIT Gas Turbine Laboratory, no es un experimento aislado, sino parte de una tendencia más amplia hacia la integración de inteligencia artificial en la ingeniería de sistemas físicos. Mientras que la IA ha revolucionado el desarrollo de software —con modelos como GPT-4 generando código y detectando vulnerabilidades—, su aplicación en hardware crítico para la seguridad, como motores a reacción, planteaba interrogantes fundamentales. Este artículo amplía el análisis con contexto histórico, datos concretos de las fuentes, impacto en la industria y comparaciones con eventos anteriores.
¿Qué ha ocurrido?
Durante cuatro semanas, 31 estudiantes de pregrado del MIT, organizados en siete equipos, compitieron en el JARVIS Challenge. El objetivo: diseñar, fabricar, ensamblar y probar un pequeño motor a reacción de 50 a 100 libras de empuje, que funcionara con Jet-A y completara cinco carreras de 60 segundos. Los equipos tenían acceso ilimitado a herramientas de IA generativa (LLMs) a través de la plataforma MIT Parley, además de software comercial como Concepts NREC (diseño de turbomaquinaria), SolidWorks (CAD) y ABAQUS (análisis por elementos finitos). El apoyo logístico y financiero provino de MIT Lincoln Laboratory, Safran, Voyager Technologies y Beehive Industries.
Según el MIT News, los estudiantes representaban a casi todos los departamentos de la School of Engineering, desde primer año hasta seniors. Muchos tenían poca experiencia previa en turbomaquinaria, flujos compresibles o termodinámica; algunos nunca habían visto el interior de una turbina de gas antes del desafío. A pesar de ello, lograron completar el ciclo de diseño y fabricación en un tiempo récord, aunque no todos los motores funcionaron perfectamente.
¿Por qué es importante?
El JARVIS Challenge demuestra que la IA puede comprimir significativamente el ciclo de diseño-construcción-prueba en ingeniería de hardware crítico. El profesor Zolti Spakovszky, director del MIT Gas Turbine Laboratory, señaló que “la IA puede acelerar sustancialmente la ingeniería de hardware crítico para la seguridad, pero el juicio ingenieril sigue siendo el factor diferenciador”. Los estudiantes aprendieron cuándo confiar en la IA y cuándo desafiarla, una habilidad crucial en un mundo donde la IA es una herramienta, no un sustituto.
Históricamente, la ingeniería aeroespacial ha sido reacia a adoptar herramientas automatizadas para diseño crítico debido a los riesgos de seguridad. Sin embargo, este experimento muestra que, con supervisión humana, la IA puede reducir los tiempos de desarrollo. Comparado con desafíos anteriores como el “AI Design Challenge” de DARPA (que se centró en diseños conceptuales), el JARVIS Challenge es único porque abarcó todo el ciclo, desde el diseño hasta la fabricación y prueba real.
El impacto en la formación de ingenieros es profundo. Los currículos tradicionales no integran el uso crítico de IA; el JARVIS Challenge sugiere que los futuros ingenieros deben ser “nativos de IA”, capaces de liderar la herramienta, no solo usarla. Esto podría redefinir la colaboración industria-universidad, como lo demuestra el interés de patrocinadores como Safran y Voyager Technologies, que ven en esta experiencia un modelo para el futuro del trabajo.
Consecuencias y perspectivas
Startups
Phia acusada de 'cookie stuffing': el fraude de afiliados que sacude a la startup de la hija de Gates
La extensión de compras de Phoebe Gates y Sophia Kianni habría robado comisiones de afiliados mediante tácticas engañosas, siendo suspendida de Impact.com.
TheVortiq

¿Qué ha ocurrido?
Phia, la startup de compras fundada por Phoebe Gates (hija de Bill Gates) y Sophia Kianni, ha sido acusada de realizar 'cookie stuffing', una práctica fraudulenta en la que una extensión de navegador inserta sus propias cookies de afiliado sin el consentimiento del usuario, robando así comisiones que corresponden a otros afiliados legítimos. La investigación de Bloomberg, publicada el 9 de julio de 2026, detalla cómo la extensión de Phia abría en secreto una pestaña del navegador durante el proceso de pago, cargando su enlace de afiliado y reemplazando el código de seguimiento original. Esto permitía que Phia recibiera crédito y potencialmente una comisión por compras que el usuario realizó sin haber interactuado con las recomendaciones de la startup.
La investigación fue corroborada por pruebas independientes de Capital One Shopping y el investigador Ben Edelman, quienes confirmaron el comportamiento. Como resultado, la plataforma de afiliados Impact.com suspendió a Phia, señalando que la actividad de la extensión era inconsistente con sus políticas y que revisaría las transacciones afectadas.
¿Por qué es importante?
El caso de Phia no es un incidente aislado, sino que refleja una problemática recurrente en el marketing de afiliación: la atribución fraudulenta de ventas. El 'cookie stuffing' es una práctica que socava la confianza en el ecosistema de afiliados, perjudicando a editores legítimos que invierten en generar tráfico y contenido de calidad. Además, al estar Phia respaldada por figuras prominentes como Phoebe Gates, el escándalo tiene un impacto mediático significativo, poniendo en el foco la necesidad de una mayor transparencia y regulación en las extensiones de navegador y las plataformas de compras.
Para los consumidores, el riesgo es que sus hábitos de navegación sean manipulados sin su conocimiento, y que las recomendaciones de productos que reciben no sean genuinas, sino incentivadas por comisiones ocultas. Para las empresas, este caso subraya la importancia de auditar las prácticas de sus socios afiliados y de implementar medidas técnicas para detectar y prevenir el fraude de atribución.
¿Qué consecuencias tendrá?
Las consecuencias para Phia son inmediatas: la suspensión de Impact.com puede afectar gravemente su modelo de negocio, que dependía de las comisiones de afiliados. Además, la reputación de la startup y de sus fundadoras queda dañada, lo que podría dificultar futuras inversiones y alianzas. A nivel legal, Phia podría enfrentar demandas por parte de los afiliados perjudicados y posibles sanciones regulatorias si se determina que violó leyes de protección al consumidor o de competencia desleal.
En un contexto más amplio, este incidente podría acelerar la adopción de tecnologías antifraude en el sector de afiliados, como sistemas de verificación de tráfico más robustos y políticas más estrictas por parte de las plataformas. También podría impulsar una mayor conciencia entre los consumidores sobre cómo funcionan las extensiones de navegador y los riesgos de permitir que terceros accedan a su actividad de compra.
¿Qué deben saber los lectores?
Los usuarios de la extensión de Phia deben ser conscientes de que su actividad de navegación pudo haber sido manipulada sin su consentimiento. Se recomienda revisar los permisos de las extensiones instaladas y, en caso de duda, desinstalarlas. Además, es importante entender cómo funciona el marketing de afiliación: cuando compras a través de un enlace de afiliado, el sitio que te recomendó el producto recibe una comisión. Prácticas como el 'cookie stuffing' distorsionan este sistema, robando ingresos a los creadores de contenido legítimos.
Para las empresas que operan programas de afiliados, este caso es un recordatorio de que deben monitorear activamente el comportamiento de sus socios y utilizar herramientas de detección de fraude. La transparencia y la ética son fundamentales para mantener la confianza en el ecosistema digital.
Software
Secure Boot de Microsoft: 13 años roto por shims olvidados
Investigadores de ESET descubren que 11 imágenes de arranque defectuosas firmadas por Microsoft permiten eludir la protección desde 2013
TheVortiq

¿Qué ha ocurrido?
Investigadores de la firma de seguridad ESET descubrieron 11 imágenes de arranque defectuosas, conocidas como shims, que permanecen firmadas por Microsoft a pesar de tener vulnerabilidades conocidas desde al menos 2013. Estos shims, diseñados originalmente para extender Secure Boot a dispositivos Linux y software de utilidad, pueden ser explotados por atacantes para eludir por completo la protección de Secure Boot. La técnica es lo suficientemente simple como para ser ejecutada por hackers novatos, según el informe de ESET. Este hallazgo, reportado por Ars Technica, revela que Secure Boot, un estándar de seguridad creado por Microsoft para proteger Windows y posteriormente Linux contra infecciones de firmware, ha sido trivial de eludir durante 13 de sus 14 años de existencia.
El problema radica en que Microsoft, que supervisa la firma de los shims, no revocó estas imágenes una vez que se descubrieron las vulnerabilidades. Esto ha permitido que shims defectuosos estén disponibles públicamente durante más de una década. La falla es comparable a dejar una llave maestra bajo el felpudo durante años. Los shims son imágenes de arranque diseñadas para extender Secure Boot a sistemas que no son de Windows, como distribuciones de Linux y herramientas de utilidad. Al estar firmados digitalmente por Microsoft, el sistema los considera de confianza y les permite ejecutarse durante el arranque. Sin embargo, los shims descubiertos contienen vulnerabilidades que permiten a un atacante cargar código no firmado, rompiendo la cadena de confianza.
¿Por qué es importante?
Secure Boot es un estándar de seguridad integrado en la interfaz de firmware UEFI de las placas base. Su función es garantizar que solo se ejecute firmware y software de arranque firmado digitalmente durante el inicio del sistema, creando una cadena de confianza desde el firmware hasta el sistema operativo. La vulnerabilidad afecta tanto a usuarios de Windows como de Linux, ya que el shim puede instalarse en dispositivos con ambos sistemas operativos. Una vez explotado, un atacante puede instalar firmware malicioso que se carga temprano en el proceso de arranque y persiste incluso después de reinstalar el sistema operativo o reemplazar el disco duro. Esto proporciona una persistencia a nivel de firmware extremadamente difícil de detectar y eliminar.
El impacto es significativo. Según datos de ESET, al menos uno de los shims data de 2013, lo que significa que la ventana de exposición ha sido de más de una década. Durante ese tiempo, cualquier atacante con acceso físico o privilegios de administrador podría haber explotado estas imágenes para comprometer sistemas. La simplicidad de la técnica, descrita como accesible para hackers novatos, agrava el riesgo, ya que reduce la barrera de entrada para ataques sofisticados. Las organizaciones que dependen de Secure Boot para proteger sus sistemas críticos, como servidores empresariales, infraestructuras gubernamentales o dispositivos de Internet de las Cosas (IoT), deben revisar sus políticas de actualización de firmware y considerar la revocación de certificados.
Antecedentes y contexto
El concepto de shim no es nuevo. Fue introducido para permitir que sistemas operativos alternativos, como Linux, pudieran aprovechar las protecciones de Secure Boot sin necesidad de deshabilitarlo. Sin embargo, el proceso de firma de shims por parte de Microsoft no incluyó una revisión rigurosa de seguridad a largo plazo. Una vez que un shim es firmado, permanece válido a menos que sea explícitamente revocado mediante una actualización de la lista de revocación de Secure Boot (DBX). En este caso, Microsoft no emitió dichas revocaciones, a pesar de que las vulnerabilidades eran conocidas desde 2013. Esto contrasta con incidentes anteriores, como la vulnerabilidad BootHole en 2020, que afectó a GRUB2 y requirió una actualización masiva de DBX. En aquella ocasión, Microsoft y otros proveedores actuaron rápidamente para revocar los cargadores de arranque comprometidos. La diferencia aquí es la falta de acción durante años, lo que sugiere un fallo en los procesos de supervisión de Microsoft.
Históricamente, Secure Boot ha sido un pilar de la seguridad en el arranque, pero ha enfrentado múltiples desafíos. En 2016, investigadores demostraron que era posible eludir Secure Boot en dispositivos con firmware mal configurado. En 2018, se descubrieron vulnerabilidades en el propio firmware UEFI que permitían deshabilitar Secure Boot. Sin embargo, el caso actual es particularmente grave porque los shims defectuosos están firmados por Microsoft, lo que les otorga un nivel de confianza inherente. Como señaló Ars Technica, "el error es el resultado de que Microsoft, que supervisa la firma de los shims, no revocó las imágenes disponibles públicamente una vez que se encontraron vulnerabilidades en ellas".
¿Qué consecuencias tendrá?
La exposición de esta vulnerabilidad tiene implicaciones graves para la seguridad de millones de dispositivos. Los atacantes podrían obtener persistencia a nivel de firmware, lo que dificulta su detección y eliminación. Las organizaciones que dependen de Secure Boot para proteger sus sistemas críticos deben revisar sus políticas de actualización de firmware y considerar la revocación de certificados. Microsoft deberá emitir actualizaciones de seguridad para revocar estos shims y restaurar la confianza en Secure Boot. Se espera que Microsoft publique una actualización de DBX que incluya los hash de los shims defectuosos, lo que evitará que se carguen en sistemas actualizados. Sin embargo, el proceso de distribución de estas actualizaciones puede ser lento, especialmente en entornos con políticas de actualización estrictas.
Para los usuarios domésticos, el riesgo es menor, ya que la explotación requiere acceso físico o privilegios de administrador. No obstante, en entornos corporativos, donde los atacantes pueden obtener acceso físico a dispositivos o escalar privilegios mediante otras vulnerabilidades, la amenaza es real. Empresas de sectores como finanzas, salud o infraestructuras críticas deben considerar la implementación de monitoreo de integridad de firmware y soluciones de arranque seguro adicionales, como Trusted Platform Module (TPM) y medidas de verificación en tiempo de ejecución. Además, este incidente subraya la necesidad de que los fabricantes de hardware y software revisen sus procesos de firma y revocación para evitar que vulnerabilidades conocidas persistan durante años.
¿Qué deben saber los lectores?
Los usuarios deben asegurarse de tener instaladas las últimas actualizaciones de firmware y sistema operativo. Las empresas deben implementar monitoreo de integridad de firmware y considerar soluciones de arranque seguro adicionales. Aunque la vulnerabilidad es crítica, la explotación requiere acceso físico o privilegios de administrador, lo que reduce el riesgo para usuarios domésticos, pero sigue siendo una amenaza significativa para entornos corporativos. Es recomendable que los administradores de sistemas verifiquen si sus dispositivos tienen instalados shims afectados y apliquen las actualizaciones de DBX tan pronto como estén disponibles. Asimismo, deben revisar las políticas de arranque seguro y considerar la desactivación temporal de shims no esenciales hasta que se emitan las correcciones.
“La técnica es lo suficientemente simple como para ser ejecutada por hackers novatos”, señala el informe de ESET.
Inteligencia Artificial
El ciclo de auge y caída de las memorias se intensifica por la IA
Los fabricantes invierten cientos de miles de millones en nuevas fábricas, pero la capacidad tardará años en llegar, manteniendo los precios altos hasta 2028 y poniendo en riesgo a las startups de IA.
TheVortiq

¿Qué ha ocurrido?
La fabricación de memorias DRAM y NAND está experimentando un auge sin precedentes impulsado por la inteligencia artificial. Los tres grandes fabricantes —SK Hynix, Micron y Samsung— han visto triplicarse sus ingresos en el último año gracias a la demanda de HBM, DDR5 y NAND flash para servidores de GPU. Según The Register, SK Hynix y Micron han triplicado sus ingresos, mientras que Samsung los ha duplicado aproximadamente. Sin embargo, la oferta no puede seguir el ritmo: la construcción de nuevas fábricas lleva años y los precios se mantienen altos. Según IDC, no se espera alivio hasta al menos 2028.
Este auge se debe a la explosión de la demanda de infraestructura para IA. Los centros de datos que entrenan modelos como GPT-4 o Gemini requieren enormes cantidades de memoria de alto ancho de banda (HBM) y DDR5. La HBM, en particular, es un componente crítico para las GPU de NVIDIA, AMD e Intel. Los tres grandes fabricantes han redirigido su capacidad de producción hacia estos productos de alto margen, dejando menos oferta para otros segmentos como la electrónica de consumo.
¿Por qué es importante?
Este ciclo afecta a toda la cadena de valor de la IA. Las startups y los desarrolladores de modelos, como OpenAI, dependen de infraestructura costosa. Con los precios de la memoria disparados, los márgenes por token se reducen, poniendo en riesgo la viabilidad económica de muchos proyectos. Históricamente, la memoria es un commodity con ciclos de auge y caída; el actual auge podría ser el más salvaje de todos, y la caída, la más profunda si la demanda de IA no se materializa como se espera.
Para ponerlo en contexto, el mercado de memorias ha experimentado ciclos de auge y caída desde los años 70. En 2018-2019, un exceso de oferta llevó los precios de la DRAM a mínimos históricos, lo que provocó pérdidas multimillonarias en Samsung y Micron. El ciclo actual es diferente porque está impulsado por una demanda estructural de IA, no por la estacionalidad de los PC o smartphones. Sin embargo, la volatilidad sigue siendo alta. Como señaló un analista citado por The Register: “Si la demanda anticipada de IA no se cumple, todos pierden y los fabricantes de memorias se encontrarán en el fondo de un ciclo de caída que superará a todos los anteriores”.
Además, la concentración del mercado es un factor de riesgo. Los tres grandes controlan más del 95% de la producción de DRAM y NAND. Cualquier interrupción en la cadena de suministro, ya sea por desastres naturales, tensiones geopolíticas o problemas de fabricación, puede tener un impacto desproporcionado en los precios. Por ejemplo, en 2021, un terremoto en Taiwán afectó la producción de TSMC, pero también de las fábricas de memoria de Micron y Nanya, lo que elevó los precios temporalmente.
Consecuencias
- Precios altos hasta 2028: La nueva capacidad de producción no estará lista hasta dentro de al menos tres años, manteniendo los precios elevados. Según IDC, la oferta adicional de fábricas como la de SK Hynix en Corea o la de Micron en EE. UU. no estará operativa hasta 2027-2028. Mientras tanto, la demanda de IA sigue creciendo a tasas anuales de dos dígitos, lo que sugiere que el desequilibrio se mantendrá.
- Presión sobre startups de IA: Los costos de infraestructura aumentan, dificultando la rentabilidad y acelerando la necesidad de financiación o consolidación. Empresas como OpenAI, Anthropic o Cohere gastan cientos de millones de dólares al año en alquilar servidores en la nube, que a su vez pagan precios altos por la memoria. Esto podría llevar a una mayor concentración en el sector, donde solo las startups mejor financiadas sobrevivan.
- Riesgo de sobreinversión: Si la demanda de IA se desacelera, los fabricantes de memorias se enfrentarán a una capacidad excesiva y una caída de precios devastadora. En junio de 2024, el presidente de Corea del Sur, Lee Jae-myung, anunció un plan de inversión de 576 mil millones de dólares liderado por SK Hynix y Samsung para aumentar la producción de chips. Micron también anunció una inversión de hasta 3 mil millones de dólares para fortalecer la cadena de suministro de semiconductores en EE. UU., además de expandir sus plantas en Singapur, Taiwán y Japón. Si la demanda de IA no cumple las expectativas, estas inversiones podrían generar un exceso de oferta similar al de 2018.
- Impacto en consumidores: La escasez de memoria eleva los precios de electrónica de consumo, como smartphones y PCs. The Register señala que “ni siquiera se puede comprar un smartphone económico hoy en día” sin que el precio se vea afectado. Los fabricantes de PC y teléfonos han tenido que aumentar los precios o reducir las especificaciones para mantener márgenes. Por ejemplo, los smartphones de gama media ahora suelen tener 6 GB de RAM en lugar de 8 GB, y los portátiles económicos a menudo vienen con 8 GB en lugar de 16 GB.
¿Qué deben saber los lectores?
El mercado de memorias está en un punto crítico. La inversión en nuevas fábricas es masiva, pero el desfase temporal entre la inversión y la producción es el mayor desafío. Construir una fábrica de obleas de DRAM o NAND flash no es trivial: requiere financiación, selección de ubicación, permisos, instalación de sistemas de soporte como filtración de agua ultrapura y manejo de aire, y luego la instalación y validación de equipos de litografía y transporte de obleas que cuestan cientos de millones de dólares. Incluso después de que todo esté listo, pueden pasar meses hasta que los rendimientos sean aceptables. Este proceso a menudo lleva años incluso sin retrasos. Por lo tanto, cualquier fábrica iniciada hoy tardará al menos tres años en estar operativa, y más tiempo en alcanzar plena producción.
Mientras tanto, la industria de IA debe prepararse para costos elevados durante varios años. La clave estará en si la demanda de IA se mantiene o si el ciclo se revierte abruptamente. Si la adopción de IA se desacelera por razones regulatorias, de seguridad o simplemente porque los casos de uso no generan el retorno esperado, los fabricantes de memorias se encontrarán con una capacidad excesiva y precios en caída libre. Por el contrario, si la demanda sigue creciendo, los precios podrían mantenerse altos incluso después de 2028, a medida que la IA se integre en más sectores.
Como dijo un analista citado por The Register: 'Si la demanda anticipada de IA no se cumple, todos pierden y los fabricantes de memorias se encontrarán en el fondo de un ciclo de caída que superará a todos los anteriores'.
Futuro del trabajo
La paradoja de la IA: exigen usarla, pero el mérito es de la máquina
Un estudio revela que los trabajadores que usan IA son penalizados en ascensos y aumentos, mientras los jefes atribuyen el éxito a la tecnología.
TheVortiq

¿Qué ha ocurrido?
Un reportaje de The Next Web ha destapado un fenómeno laboral bautizado como 'AI penalty' (penalización por IA). Según la investigación, empresas que exigen a sus empleados usar inteligencia artificial para optimizar procesos terminan atribuyendo los logros a la máquina, ignorando el esfuerzo humano. El caso de Aubrey, una trabajadora que dedicó más de un año a acelerar un costoso proceso de fabricación médica, es paradigmático: al finalizar el proyecto, su jefe le preguntó si había usado IA; al responder afirmativamente, el reconocimiento se lo llevó la herramienta, no ella. Esto le costó oportunidades de ascenso y aumentos salariales. The Next Web señala que este patrón se repite en múltiples sectores, desde tecnología hasta manufactura, y que los trabajadores empiezan a ocultar su uso de IA por miedo a represalias.
¿Por qué es importante?
Esta paradoja revela una contradicción profunda en la cultura corporativa actual. Por un lado, las empresas promueven la adopción de IA como ventaja competitiva; por otro, devalúan el trabajo humano que la implementa. Si los empleados son penalizados por usar las herramientas que la empresa exige, se genera un desincentivo a la productividad y la innovación. Además, fomenta que los trabajadores oculten su uso de IA, lo que dificulta medir el impacto real de estas tecnologías. Según datos de una encuesta citada por The Next Web, el 43% de los empleados que usan IA en su trabajo han considerado no reportarlo a sus superiores por temor a que el crédito se lo lleve la máquina. Esto crea un círculo vicioso: menos transparencia, menos aprendizaje organizacional y, en última instancia, menor retorno de inversión en IA.
Consecuencias para el mercado laboral
La 'penalización de la IA' podría tener efectos profundos. En primer lugar, desmotiva al talento: si el esfuerzo humano no es reconocido, los empleados más capacitados buscarán empresas que valoren su contribución. Esto puede provocar una fuga de cerebros hacia startups o compañías con culturas más horizontales. En segundo lugar, se abre una brecha entre la retórica de transformación digital y la realidad de la gestión del rendimiento. Muchas empresas invierten millones en herramientas de IA, pero sus sistemas de evaluación de desempeño siguen anclados en el siglo XX, sin métricas que capturen el valor del 'orquestador humano' de la IA. The Next Web cita el caso de un ingeniero de software que, tras implementar un asistente de código basado en IA que redujo bugs en un 30%, fue evaluado negativamente porque 'la IA hizo el trabajo'. Este tipo de situaciones, si se generalizan, pueden erosionar la confianza en la dirección y frenar la adopción de tecnologías que, bien gestionadas, aumentarían la competitividad.
¿Qué deben saber los lectores?
Si eres empleado, documenta tu contribución específica en proyectos con IA, no solo el resultado final. Guarda correos, actas de reuniones y métricas que muestren tu rol en la selección, entrenamiento y supervisión de la herramienta. Si eres directivo, revisa cómo evalúas el desempeño: el mérito debe recaer en quien orquesta la tecnología, no en la herramienta. La IA es un multiplicador de capacidades humanas, no un sustituto. Las empresas que no reconozcan esto corren el riesgo de perder a sus mejores talentos. Además, es clave establecer políticas claras de atribución: por ejemplo, en proyectos con IA, el 70% del crédito podría asignarse al equipo humano y el 30% a la tecnología, o viceversa, según el contexto. Sin estas reglas, la 'AI penalty' seguirá socavando la moral y la productividad.
Contexto histórico y comparativo
Este fenómeno recuerda a la 'paradoja de la productividad' de Solow en los años 80: 'Vemos computadoras por todas partes menos en las estadísticas de productividad'. En aquel entonces, las empresas invertían en ordenadores pero no ajustaban sus procesos ni métricas, por lo que el impacto no se reflejaba. Hoy, vemos IA por todas partes, pero el reconocimiento humano no se refleja en las evaluaciones. También se asemeja a la resistencia inicial a herramientas como Excel o Google, que hoy son indispensables y cuyo uso no se penaliza. Sin embargo, hay una diferencia clave: la IA se percibe como 'agente autónomo', lo que facilita que los directivos trasladen el mérito a la máquina. Este sesgo cognitivo, conocido como 'sesgo de automatización', lleva a sobreestimar las capacidades de la IA y subestimar la intervención humana. The Next Web menciona que incluso en sectores creativos, como el diseño gráfico, los trabajadores reportan que sus jefes atribuyen el éxito a la IA generativa, ignorando las horas de refinamiento y dirección artística. Para evitar repetir errores del pasado, las empresas deben aprender de la historia: la tecnología solo es útil si se integra con una gestión que valore a las personas.
“Los jefes quieren que uses IA, pero luego le dan el crédito a la máquina. Es una trampa para el trabajador.” — The Next Web
En resumen, la 'AI penalty' no es un problema técnico, sino de gestión y cultura organizacional. Abordarlo requiere cambiar la forma en que medimos el éxito, reconociendo que la IA es una herramienta, no un sustituto del talento humano. Las empresas que lo hagan no solo retendrán a sus mejores empleados, sino que obtendrán el verdadero valor de su inversión en inteligencia artificial.
Empresas
China impone estándares solares obligatorios: adiós a los paneles baratos
Nuevas reglas de eficiencia energética para toda la cadena de fabricación solar china entran en vigor en 2027, eliminando capacidad ineficiente y elevando el costo mínimo de los paneles.
TheVortiq
¿Qué ha ocurrido?
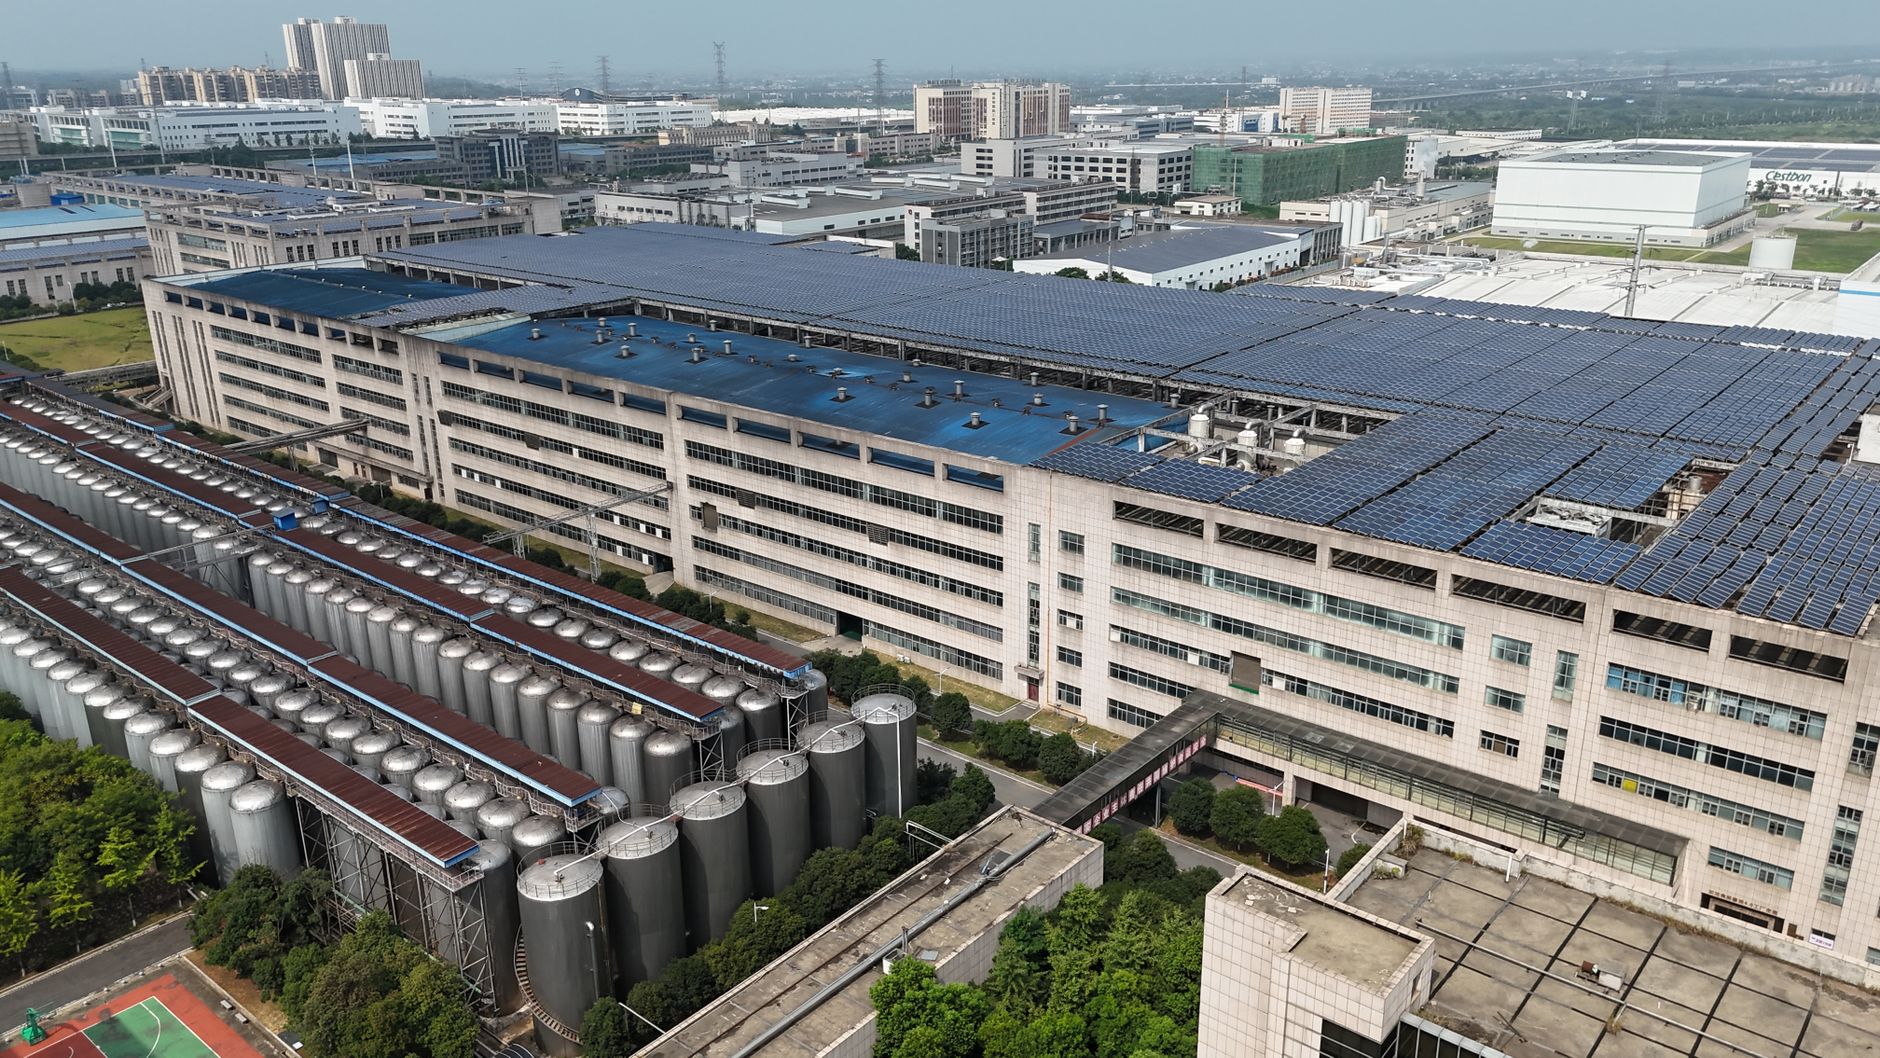
China ha establecido tres estándares obligatorios de eficiencia energética que cubren toda la cadena de suministro fotovoltaica: polisilicio (GB 29447-2026), obleas de silicio monocristalino (GB 47835-2026) y módulos de silicio cristalino e inversores (GB 47834-2026). Estas normas, que entrarán en vigor el 1 de enero de 2027, reemplazan las directrices voluntarias anteriores y establecen límites vinculantes que afectarán la producción, las adquisiciones, las importaciones y los proyectos de energía renovable. Según TechRadar, las reglas apuntan a reducir el exceso de capacidad y cambiar la competencia de los bajos precios hacia la eficiencia. Las normas son las primeras de su tipo en China, un país que produce más del 80% de los paneles solares del mundo, y marcan un giro regulatorio significativo después de años de estándares voluntarios que muchas empresas ignoraban para maximizar producción.
¿Por qué es importante?
La medida marca un punto de inflexión en la industria solar global. Durante casi dos años, los fabricantes chinos han estado inmersos en una guerra de precios debido al exceso de capacidad, lo que ha llevado los costos de los paneles a mínimos históricos. Sin embargo, esta estrategia ha sido insostenible: muchas empresas operan con pérdidas y la calidad se ha resentido. Según datos de la Asociación de la Industria Fotovoltaica de China, en 2023 la capacidad de producción de módulos superó los 700 GW, mientras que la demanda global fue de apenas 400 GW, generando una sobrecapacidad que deprimió los precios. Los nuevos estándares fuerzan una consolidación del sector, eliminando las líneas de producción más ineficientes y elevando el listón de eficiencia. Para los compradores internacionales, esto significa que los paneles ultraeconómicos desaparecerán gradualmente, pero los productos que lleguen al mercado serán más fiables y eficientes. Esto es comparable a lo ocurrido en la industria del acero china en 2016, cuando estándares obligatorios de eficiencia y medio ambiente eliminaron el 15% de la capacidad de producción, estabilizando el mercado global.
Consecuencias para la industria
Las normas afectan a toda la cadena de valor:
- Polisilicio: Las plantas más antiguas y con mayor consumo energético deberán actualizar sus sistemas de recuperación de calor e hidrógeno, o cerrar. TechRadar señala que los fabricantes necesitarán adoptar mejoras en la recuperación de calor, reciclaje de hidrógeno y optimización de procesos. Las plantas que consumen más de 70 kWh/kg de polisilicio (frente a los 40-50 kWh/kg de las más eficientes) serán las más presionadas.
- Obleas: Los equipos de extracción de cristal obsoletos y las líneas ineficientes serán reemplazados por tecnologías como el estirado continuo de cristal y obleas más delgadas. La norma GB 47835-2026 exige que las obleas de 182 mm tengan un grosor inferior a 150 micras, lo que reduce el uso de silicio y mejora la eficiencia. Las líneas que no puedan cumplir con estos límites de consumo energético (por debajo de 30 kWh por kg de lingote) quedarán obsoletas.
- Módulos: Se introducen tres grados de eficiencia, con un mínimo del 23,2% para módulos TOPCon y HJT, y 23,5% para BC. Los módulos PERC antiguos (eficiencia típica del 21-22%) y las primeras líneas TOPCon quedarán fuera. Según TechRadar, el Grado 1 representa el nivel más alto, y se espera que solo los módulos con eficiencia superior al 24% lo alcancen. Esto forzará a los fabricantes a abandonar tecnologías maduras como PERC, que aún representa el 40% de la producción global, acelerando la transición hacia tecnologías de heterounión y contacto posterior.
Se espera que los fabricantes con instalaciones modernas y bajo consumo energético, como Tongwei, LONGi y JinkoSolar, se beneficien, mientras que los actores más débiles, como muchas empresas medianas que operan con márgenes negativos, se verán forzados a fusionarse o desaparecer. Las empresas estatales y los proyectos públicos de renovables probablemente priorizarán los módulos de mayor grado, acelerando la transición hacia productos premium. Esto podría reducir la capacidad de producción de módulos en un 20-30%, según estimaciones de analistas, similar a la consolidación de la industria eólica china en 2020-2022.
¿Qué deben saber los lectores?
Para los consumidores y empresas que planean invertir en energía solar, el mensaje es claro: los precios extremadamente bajos no volverán. El costo de los paneles, que cayó de $0.25/W en 2022 a $0.10/W en 2024, podría aumentar entre un 10% y un 20% a medida que se elimine la capacidad ineficiente. Sin embargo, la calidad y la eficiencia mejorarán. Los proyectos a largo plazo se beneficiarán de paneles más duraderos y con mejor rendimiento, con una degradación anual inferior al 0.5% frente al 0.7% actual. Los inversores deben seguir de cerca qué fabricantes chinos cumplen con los nuevos estándares, ya que serán los ganadores en la próxima fase del mercado. Además, los gobiernos de otros países, como India y Estados Unidos, podrían adoptar medidas similares para proteger sus industrias locales y garantizar estándares de calidad. La Unión Europea ya está considerando requisitos de eficiencia mínima para paneles importados, lo que podría alinearse con las nuevas normas chinas.
“Estas normas no solo afectan a China: redefinirán el mercado solar global, encareciendo los paneles pero mejorando su fiabilidad y eficiencia.” — TheVortiq
Inteligencia Artificial
Grok Build de xAI sube códigos completos a la nube sin permiso
La herramienta de IA para programación de Elon Musk enviaba repositorios enteros a Google Cloud, incluidos secretos y archivos excluidos, hasta que investigadores lo denunciaron.
TheVortiq

¿Qué ha ocurrido?
El pasado lunes 14 de julio de 2026, el laboratorio de seguridad Cereblab publicó un informe explosivo que demostraba que la interfaz de línea de comandos (CLI) de Grok Build, la herramienta de codificación con IA de xAI (empresa de Elon Musk), estaba empaquetando y subiendo repositorios de código completos a Google Cloud, incluso aquellos archivos que los usuarios habían indicado explícitamente que no se abrieran, así como secretos eliminados del historial de Git. Según The Register, la herramienta retenía significativamente más datos que otras similares como Claude Code de Anthropic. El informe de Cereblab detalla que Grok Build no solo subía el código fuente activo, sino también archivos de configuración, claves API, tokens de acceso, variables de entorno y archivos .git con historial completo, lo que incluye secretos que los desarrolladores habían eliminado mediante comandos como git filter-branch o BFG Repo-Cleaner, pero que seguían siendo accesibles en el historial de Git.
Tras la denuncia pública, Elon Musk respondió en X (antes Twitter) asegurando que el problema ya había sido corregido. De hecho, las pruebas de Cereblab mostraron que los servidores de xAI comenzaron a devolver una bandera disable_codebase_upload: true, y la subida de código dejó de ejecutarse. Sin embargo, Musk no ofreció detalles sobre cuánto tiempo estuvo activa la filtración, cuántos usuarios se vieron afectados o si los datos subidos fueron eliminados de los servidores de Google Cloud. The Verge confirmó que, hasta el lunes, las pruebas de Cereblab mostraban que la subida se había desactivado, pero la falta de transparencia de xAI ha generado una ola de críticas en la comunidad de desarrollo.
¿Por qué es importante?
Este incidente es grave por varias razones que trascienden el mero error técnico:
- Privacidad y seguridad: Al subir repositorios completos, incluyendo secretos y archivos excluidos, se exponen credenciales, claves API, configuraciones internas y propiedad intelectual. Cualquier brecha en la nube de Google Cloud, ya sea por un ataque externo o un error interno de xAI, podría comprometer a miles de desarrolladores y empresas. Recordemos que en 2023, un incidente similar con la herramienta CodeWhisperer de Amazon expuso datos de clientes, aunque en menor escala. Aquí, el riesgo es mayor porque Grok Build subía el repositorio completo, no solo fragmentos de código.
- Confianza en herramientas de IA: Herramientas como Grok Build se promocionan como asistentes que mejoran la productividad, pero este caso demuestra que el costo oculto puede ser la pérdida de control sobre el código fuente. La transparencia sobre qué datos se recopilan y cómo se almacenan es crucial. A diferencia de GitHub Copilot, que fue demandado por infracción de derechos de autor al entrenarse con código público (demanda que aún está en los tribunales), Grok Build va un paso más allá: no solo usa el código para entrenar, sino que lo sube completo a la nube del proveedor, lo que supone un riesgo adicional de filtración o mal uso. Además, el hecho de que la subida incluyera archivos que el usuario había excluido explícitamente (como directorios
.envo.gitignore) sugiere un diseño negligente o intencionado. - Comparación con otros casos: No es la primera vez que una herramienta de IA para código genera controversia. En 2024, la herramienta de codificación de OpenAI, Codex, fue criticada por almacenar en sus servidores fragmentos de código sin el consentimiento explícito de los usuarios. Sin embargo, Grok Build supera en gravedad a estos incidentes porque la subida era completa y no selectiva. También recuerda al caso de la extensión de VS Code "Tabnine", que en 2023 fue acusada de enviar código a sus servidores sin permiso, aunque Tabnine corrigió el problema rápidamente y publicó un informe detallado, algo que xAI aún no ha hecho.
Consecuencias y próximos pasos
De momento, xAI ha desactivado la función de subida, pero quedan preguntas sin respuesta: ¿qué datos se subieron exactamente? ¿Cuánto tiempo estuvieron almacenados? ¿Se utilizaron para entrenar modelos? ¿Se compartieron con terceros? La compañía no ha ofrecido una explicación detallada, y Elon Musk se limitó a un tuit vago. Esto contrasta con la respuesta de Anthropic cuando se descubrió un problema similar en Claude Code en 2025: la empresa publicó un análisis forense completo y ofreció una herramienta de auditoría para que los usuarios verificaran qué datos se habían enviado.
Para los desarrolladores y empresas que usan Grok Build, la recomendación es revisar los registros de actividad y considerar si han expuesto información sensible. En el futuro, deberían optar por herramientas que ofrezcan garantías claras de procesamiento local (on-device) o que permitan auditar el código que se envía. Empresas como Sourcegraph (con Cody) ya ofrecen modos completamente offline, mientras que herramientas como GitHub Copilot permiten desactivar la telemetría. Este incidente debería impulsar a los reguladores a exigir mayor transparencia en las herramientas de IA, especialmente en aquellas que manejan código fuente, que es el activo más valioso de muchas startups y empresas tecnológicas. La Unión Europea, con su Ley de IA, podría tomar este caso como ejemplo para endurecer los requisitos de transparencia y consentimiento en herramientas de codificación.
¿Qué deben saber los lectores?
Si usas Grok Build o cualquier herramienta similar, asume que tu código podría estar siendo subido a la nube a menos que tengas una garantía explícita de lo contrario. Revisa las políticas de privacidad, desactiva funciones de telemetría cuando sea posible y considera entornos aislados para proyectos sensibles. Herramientas como mitmproxy o Wireshark pueden ayudarte a monitorizar el tráfico de red de estas herramientas para detectar subidas no autorizadas. Además, es recomendable usar repositorios locales con control de versiones y evitar almacenar secretos en el código, utilizando gestores de secretos como HashiCorp Vault o AWS Secrets Manager. La comunidad de seguridad ya está desarrollando parches y scripts para auditar el comportamiento de Grok Build, como el proyecto de código abierto "GrokWatch" en GitHub.
"La confianza en las herramientas de IA se construye con transparencia. Este caso es un recordatorio de que el código no es solo texto: es propiedad intelectual, secretos comerciales y, a veces, la base de un negocio completo."
En resumen, el incidente de Grok Build subraya la necesidad de que los desarrolladores adopten una postura de "confianza cero" frente a las herramientas de IA, y que las empresas prioricen la privacidad y la seguridad desde el diseño, no como una ocurrencia tardía. La pelota está ahora en el tejado de xAI: si no ofrece una explicación completa y medidas correctivas, podría enfrentarse a una pérdida masiva de confianza y a posibles demandas colectivas.
Inteligencia Artificial
Redes sociales: puerta de entrada a apps de desnudos deepfake
Un estudio revela que YouTube y X derivan usuarios a servicios que generan desnudos no consentidos por menos de 1 dólar
TheVortiq
¿Qué ha ocurrido?
Un estudio publicado por la organización sin fines de lucro Graphika y reportado por Wired revela que YouTube y X (antes Twitter) actúan como 'puertas de entrada' hacia aplicaciones de desnudos deepfake. Estas apps, conocidas como 'nudify', permiten a los usuarios subir una foto de una persona y generar una versión desnuda sintética, todo por tan solo 1 dólar por imagen. Los investigadores encontraron que las plataformas albergan contenido promocional —como tutoriales, reseñas y enlaces— que dirige a los usuarios a estos servicios, a menudo eludiendo las políticas de moderación.
El informe de Graphika, titulado “Nudify” Apps: The New Frontier of Non-Consensual Intimate Imagery, analizó más de 100 aplicaciones y sitios web de este tipo, identificando que muchas de ellas utilizan plataformas de redes sociales como principal canal de marketing. Los investigadores documentaron cientos de publicaciones en YouTube y X que incluían enlaces directos o acortados a estas apps, a veces disfrazados como tutoriales de edición de fotos o reseñas de software. Algunas de estas publicaciones acumulaban miles de visitas y comentarios de usuarios buscando instrucciones más detalladas.
El estudio también señala que estas aplicaciones suelen operar en una zona gris legal: aunque la mayoría de los países tienen leyes contra la pornografía infantil o la difusión no consentida de imágenes íntimas, la creación de deepfakes sexuales no siempre está explícitamente tipificada. Sin embargo, en Estados Unidos, la Comisión Federal de Comercio (FTC) ha advertido que estas prácticas podrían violar leyes de protección al consumidor si las apps no informan adecuadamente a los usuarios sobre el consentimiento. Además, varios estados como California, Nueva York y Texas han aprobado o están considerando leyes que penalizan específicamente los deepfakes sexuales no consentidos.
¿Por qué es importante?
El problema no es nuevo, pero la escala y accesibilidad sí. Hace apenas unos años, crear un deepfake requería conocimientos técnicos y hardware potente. Ahora, cualquiera con unos pocos dólares puede generar material sexual no consentido. Las víctimas son principalmente mujeres, y el daño psicológico y reputacional es inmenso. Un estudio de 2023 de la organización Deeptrace estimó que el 96% de los deepfakes en línea son pornográficos no consentidos, y el 99% de las víctimas son mujeres. El estudio de Graphika documentó que algunas de estas apps tienen millones de usuarios y generan ingresos significativos mediante suscripciones, algunas de hasta 30 dólares al mes.
El impacto va más allá del individuo: las empresas también son vulnerables. Ejecutivas, celebridades y figuras públicas han sido blanco de estos deepfakes, lo que puede dañar su reputación y afectar sus carreras. En el ámbito corporativo, los deepfakes pueden utilizarse para chantaje o desprestigio, como ocurrió en 2023 cuando un deepfake de un CEO fue usado para engañar a un empleado y transferir 25 millones de dólares. Aunque ese caso fue financiero, la tecnología subyacente es la misma.
La FTC ya ha tomado medidas contra empresas que ofrecen servicios de desnudos deepfake. En 2022, la agencia multó a la aplicación FaceApp por engañar a los usuarios sobre el uso de sus fotos, pero no ha habido acciones específicas contra las apps nudify. Sin embargo, el Congreso de EE.UU. está considerando la Ley de Prevención de Deepfakes Sexuales No Consentidos, que tipificaría como delito federal la creación y distribución de este tipo de contenido. Mientras tanto, plataformas como Meta y TikTok han actualizado sus políticas para prohibir explícitamente los deepfakes íntimos no consentidos, aunque la aplicación sigue siendo un desafío.
Consecuencias y perspectivas
Este hallazgo presiona a las plataformas a tomar medidas más estrictas. YouTube, por ejemplo, ya prohibió los enlaces a estas apps, pero los investigadores encontraron que los evasores usan acortadores de enlaces y palabras clave codificadas como “nudify” o “undress ai”. X, bajo la dirección de Elon Musk, ha reducido su equipo de moderación en un 80% desde que adquirió la plataforma en 2022, lo que podría agravar el problema. Según un informe de Bloomberg de 2023, X ahora depende más de sistemas automatizados que de moderadores humanos, lo que facilita que contenido dañino pase desapercibido.
A largo plazo, se espera que los reguladores exijan responsabilidad a las plataformas por el contenido que alojan, similar a las leyes de derechos de autor. La Ley de Servicios Digitales (DSA) de la Unión Europea, que entró en vigor en 2024, impone obligaciones más estrictas a las plataformas para eliminar contenido ilegal, incluidos los deepfakes no consentidos. En Estados Unidos, la Sección 230 de la Communications Decency Act protege a las plataformas de ser consideradas responsables por contenido de terceros, pero hay crecientes llamados a reformarla para casos de abuso sexual.
Para los usuarios, la lección es clara: nunca compartan fotos íntimas en línea y activen configuraciones de privacidad estrictas. Sin embargo, esto no es suficiente, ya que los deepfakes pueden crearse a partir de fotos públicas de redes sociales. Las empresas tecnológicas deben invertir en detección proactiva de deepfakes y eliminar rápidamente el contenido abusivo. Herramientas como StopNCII.org permiten a las víctimas generar un hash de sus imágenes para que las plataformas las bloqueen, pero su adopción aún es limitada.
“Las redes sociales se han convertido en el principal canal de distribución de estas herramientas dañinas”, señala el informe de Graphika.
¿Qué deben saber los lectores?
- No es un problema marginal: El estudio identificó decenas de apps con millones de descargas combinadas. Algunas, como Undress.app, reportan más de 10 millones de descargas en Google Play.
- El costo es mínimo: Algunas ofrecen la primera imagen gratis y luego cobran suscripciones de menos de 10 dólares al mes. El precio bajo reduce la barrera de entrada para los abusadores.
- Las plataformas tienen políticas, pero no las cumplen: YouTube prohíbe el contenido sexual no consentido, pero los enlaces se cuelan mediante acortadores como Bitly o TinyURL. X también tiene políticas, pero la moderación reducida permite que el contenido persista.
- Hay herramientas de protección: Servicios como StopNCII.org permiten a las víctimas generar un hash de sus imágenes para que las plataformas las bloqueen. También existen extensiones de navegador que detectan deepfakes, aunque su precisión varía.
- Legislación en movimiento: Países como Reino Unido y Australia ya han tipificado como delito la creación de deepfakes sexuales no consentidos. En España, la Ley Orgánica de Garantía Integral de la Libertad Sexual (solo sí es sí) podría aplicarse a estos casos.
Conclusión
Automatización
China lanza drones con catapulta camión modular
Un sistema EMALS portátil compuesto por tres camiones acoplables permite despegar sin pista, marcando un hito militar y tecnológico.
TheVortiq

¿Qué ha ocurrido?
Un video publicado y luego eliminado por la Escuela de Ingeniería Mecánica del Instituto de Tecnología de Pekín muestra tres camiones de ocho ruedas que se acoplan para formar una catapulta electromagnética (EMALS) capaz de lanzar un dron de hélice. El sistema, descrito como "modular como piezas de Lego", se transporta en contenedores de envío y puede desplegarse en cualquier lugar, ofreciendo dirección de lanzamiento variable gracias a la dirección en todas las ruedas. Según TechRadar, el video surgió a finales del mes pasado y muestra los tres camiones desacoplados, acoplándose y exhibiendo dirección en todas las ruedas, lo que en principio permite lanzar drones o aeronaves pequeñas en cualquier dirección si hay suficiente espacio.
¿Por qué es importante?
Históricamente, los drones de ala fija requieren pistas de aterrizaje o catapultas neumáticas/hidráulicas voluminosas. Este desarrollo miniaturiza la tecnología EMALS que China ya usa en su portaaviones Fujian (tres catapultas) y la convierte en un sistema terrestre portátil. Estados Unidos fue pionero en EMALS embarcado con el USS Gerald R. Ford en 2017, pero no ha mostrado una versión terrestre transportable. China se adelanta en esta variante, lo que podría cambiar las reglas del juego en conflictos asimétricos y operaciones rápidas. El analista del CSIS citado en el artículo original señala: "China ha convertido la catapulta de un portaaviones en un sistema que cabe en tres camiones. Es un salto logístico que redefinirá cómo se despliegan drones en el campo de batalla."
Es importante contextualizar que la tecnología EMALS no es nueva: EE.UU. la desarrolló desde los años 90 y la integró en el USS Gerald R. Ford, que comenzó a operar en 2017. Sin embargo, el sistema estadounidense está diseñado para lanzar aviones de combate pesados desde cubiertas de portaaviones, con una capacidad de lanzamiento de hasta 45.000 kg. China, por su parte, ha adaptado esa misma tecnología a una escala menor, reduciendo el tamaño y la potencia para lanzar drones ligeros. Esto representa una innovación disruptiva porque elimina la necesidad de infraestructura fija, permitiendo despliegues rápidos en cualquier terreno. En conflictos recientes como la guerra en Ucrania, se ha visto cómo los drones han transformado el campo de batalla, pero su dependencia de pistas o lanzadores específicos sigue siendo una limitación. Este sistema portátil podría superar esa barrera.
¿Cómo funciona y quién está detrás?
El sistema consta de tres camiones: uno con la fuente de energía y control, otro con la catapulta lineal, y un tercero que probablemente actúa como soporte o extensión. Se acoplan formando una rampa de lanzamiento. Más de 70 organizaciones estatales chinas participaron en el desarrollo, según analistas. Aunque el video fue eliminado, su difusión en foros de defensa indica un hito técnico confirmado. TechRadar informa que las empresas estatales chinas representan una parte significativa de esas 70+ organizaciones involucradas directamente en este logro, que sienta las bases para la próxima generación de combate basado en drones. La eliminación del video por parte del Instituto de Tecnología de Pekín sugiere que el desarrollo se considera sensible, pero no ha impedido su análisis por parte de expertos.
El principio de funcionamiento es similar al EMALS naval: un campo magnético generado por corrientes eléctricas acelera un carro a lo largo de un riel, impulsando la aeronave. La diferencia clave aquí es la portabilidad: los camiones llevan generadores diésel (probablemente) y condensadores que almacenan la energía necesaria para el lanzamiento. Cada camión de ocho ruedas tiene dirección en todas las ruedas, lo que permite alinear la catapulta en cualquier dirección sin necesidad de mover todo el conjunto. Esto es una ventaja táctica significativa, ya que permite lanzar drones contra el viento o hacia un objetivo específico sin reposicionar todo el sistema.
Consecuencias estratégicas
La portabilidad permite lanzar drones de reconocimiento o ataque en minutos desde cualquier lugar: desiertos, montañas o zonas urbanas. Reduce la dependencia de bases aéreas fijas, vulnerables a ataques preventivos. También podría emplearse para lanzar enjambres de drones en misiones coordinadas. A nivel geopolítico, acelera la carrera de EMALS entre potencias: Francia e India también planean EMALS navales, pero China ya tiene una opción terrestre. Este desarrollo podría forzar a EE.UU. y sus aliados a acelerar programas similares. Además, la capacidad de lanzar drones sin pista cambia la logística militar: un convoy de camiones puede establecer una base de lanzamiento temporal en cualquier lugar, lo que es especialmente relevante en guerras de alta movilidad como las que se libran en el Indo-Pacífico, donde las islas y atolones carecen de infraestructura aeroportuaria.
En términos de disuasión, China demuestra que puede desplegar capacidades de ataque con drones de forma rápida y encubierta. Un sistema así podría ser utilizado para saturar defensas aéreas con enjambres de drones lanzados desde múltiples direcciones. Según analistas militares, la capacidad de lanzar drones en cualquier dirección sin necesidad de girar todo el sistema permite ataques desde ángulos inesperados, aumentando la efectividad. También podría integrarse con sistemas de inteligencia artificial para coordinar lanzamientos en tiempo real.
Implicaciones comerciales y tecnológicas
Más allá del uso militar, la modularidad y el uso de camiones comerciales podrían inspirar aplicaciones civiles: lanzamiento de drones de carga en zonas remotas, respuesta a desastres o despliegue de comunicaciones de emergencia. La tecnología EMALS miniaturizada podría encontrar mercado en logística y defensa. Por ejemplo, empresas de logística como Amazon o DHL podrían usar sistemas similares para lanzar drones de carga en áreas sin infraestructura, aunque las regulaciones y el costo serían barreras. En respuesta a desastres, estos sistemas podrían lanzar drones de reconocimiento o entrega de suministros en minutos, sin necesidad de pistas. Sin embargo, el costo actual del sistema es probablemente alto, dado que involucra componentes electromagnéticos avanzados y almacenamiento de energía. A medida que la tecnología madure y se produzca en masa, los costos podrían reducirse, abriendo aplicaciones civiles.
Desde el punto de vista tecnológico, el sistema demuestra la capacidad de China para miniaturizar tecnologías de alto rendimiento. La integración de camiones comerciales modificados sugiere un enfoque de bajo costo en comparación con sistemas dedicados. Esto podría inspirar a otros países y empresas a desarrollar lanzadores modulares. Además, la dirección en todas las ruedas es una característica que podría aplicarse a otros vehículos militares y civiles, mejorando la maniobrabilidad en terrenos difíciles.
Lo que deben saber los lectores
Inteligencia Artificial
Demanda contra Meta por IA sesgada en despidos: ¿qué pasó?
Exempleados acusan a Meta de usar sistemas de inteligencia artificial discriminatorios durante los recortes de personal de 2022-2023
TheVortiq

¿Qué ha ocurrido?
En octubre de 2023, un grupo de exempleados de Meta presentó una demanda colectiva en el Tribunal Superior de California, acusando a la empresa de utilizar sistemas de inteligencia artificial sesgados durante los despidos masivos que redujeron su fuerza laboral en un 10% en mayo de 2023, afectando a aproximadamente 21,000 empleados. Según la demanda, Meta habría empleado algoritmos de evaluación que discriminaban por edad, género y raza, afectando desproporcionadamente a trabajadores mayores de 40 años, mujeres y minorías raciales. Los demandantes alegan que la IA evaluó el desempeño basándose en datos históricos que reflejaban sesgos previos, como la contratación histórica predominantemente masculina y joven, y que Meta no realizó auditorías de equidad ni proporcionó transparencia sobre los criterios de selección. La demanda busca compensación por daños y una orden judicial para que Meta detenga el uso de dichos sistemas. Este caso se suma a otros litigios contra Meta, como el acuerdo de 2022 por discriminación por edad en anuncios de vivienda, y se produce en un contexto de creciente escrutinio público sobre el uso de IA en decisiones laborales. La demanda fue presentada por los bufetes de abogados Lieff Cabraser Heimann & Bernstein y Outten & Golden, y se espera que se certifique como acción colectiva en los próximos meses.
¿Por qué es importante?
Este caso es uno de los primeros en cuestionar el uso de IA en decisiones de despido a gran escala, y podría sentar un precedente legal crucial. A medida que más empresas adoptan herramientas automatizadas para recursos humanos, como sistemas de evaluación de desempeño y selección de candidatos, el resultado podría establecer estándares legales sobre transparencia algorítmica, auditorías de sesgo y responsabilidad corporativa. Además, Meta ya enfrenta escrutinio regulatorio en Europa, con multas por violaciones del GDPR, y en EE. UU., donde la FTC investiga sus prácticas de datos. Esta demanda añade presión sobre la gobernanza de IA en Silicon Valley, donde empresas como Amazon, Google y Microsoft también utilizan IA en procesos de RRHH. Para los trabajadores, resalta la vulnerabilidad ante sistemas opacos que pueden perpetuar desigualdades, especialmente en un mercado laboral donde los despidos masivos en tecnología han sido frecuentes en 2023. Para las empresas, subraya la necesidad de implementar evaluaciones de impacto ético y legal antes de desplegar IA en procesos críticos de empleo. Según un informe de la Brookings Institution, el 80% de las empresas estadounidenses utilizan algún tipo de IA en RRHH, pero solo el 10% realiza auditorías de sesgo. Este caso podría acelerar la adopción de mejores prácticas y la regulación.
¿Qué consecuencias tendrá?
Si la demanda prospera, podría obligar a Meta a modificar sus algoritmos de evaluación, someterse a auditorías externas independientes y pagar compensaciones significativas. También podría incentivar a otros empleados despedidos a presentar reclamaciones similares, generando una ola de litigios contra empresas tecnológicas que usan IA en RRHH. A nivel regulatorio, podría acelerar la aprobación de leyes como la Algorithmic Accountability Act en EE. UU., que exige evaluaciones de sesgo en sistemas automatizados, y la propuesta de regulación de IA de la Unión Europea, que clasifica los sistemas de RRHH como de alto riesgo. En el ámbito empresarial, las compañías podrían volverse más cautelosas al implementar IA en decisiones de personal, invirtiendo en herramientas de explicabilidad y fairness, como IBM AI Fairness 360 o Google What-If Tool. Sin embargo, el caso podría tardar años en resolverse, y mientras tanto, Meta probablemente defenderá que sus sistemas no fueron discriminatorios y que las decisiones se basaron en evaluaciones humanas complementarias. Un precedente relevante es el caso de Amazon, que en 2018 desechó un sistema de contratación sesgado contra mujeres, pero no enfrentó demandas. A diferencia de Amazon, Meta sí implementó el sistema, lo que aumenta su exposición legal. Además, la demanda podría afectar la reputación de Meta y su capacidad para atraer talento, en un momento en que la empresa busca recuperar su imagen tras el escándalo de Cambridge Analytica.
¿Qué deben saber los lectores?
No existe confirmación independiente de que la IA de Meta fuera sesgada; la demanda solo presenta alegaciones, y los demandantes deben probar que el sesgo algorítmico causó daños concretos. Meta ha declarado que sus procesos de despido incluyeron revisión humana y que cumple con las leyes laborales, pero no ha proporcionado detalles sobre los algoritmos utilizados. Los lectores deben entender que la IA en RRHH no es inherentemente sesgada, pero puede reflejar sesgos presentes en los datos de entrenamiento, como la sobrerrepresentación de ciertos grupos en roles de alto rendimiento. Para protegerse, los trabajadores pueden solicitar transparencia sobre los criterios de evaluación y documentar cualquier indicio de discriminación, como correos electrónicos o métricas de desempeño. Las empresas, por su parte, deberían realizar auditorías periódicas de sesgo, involucrar a equipos diversos en el diseño de algoritmos y garantizar que las decisiones automatizadas sean explicables y apelables. Según la EEOC, las empresas pueden ser consideradas responsables incluso si la discriminación es causada inadvertidamente por un algoritmo. En resumen, este caso es un recordatorio de que la automatización debe ir acompañada de responsabilidad y equidad, y su desenlace tendrá implicaciones no solo para Meta, sino para toda la industria tecnológica y el futuro del trabajo.
“Este caso podría ser un punto de inflexión en la regulación de la inteligencia artificial aplicada a recursos humanos”, señala un análisis de TheVortiq.
En resumen, la demanda contra Meta por IA sesgada en despidos es un recordatorio de que la automatización debe ir acompañada de responsabilidad y equidad. El desenlace tendrá implicaciones no solo para Meta, sino para toda la industria tecnológica y el futuro del trabajo. A medida que la IA se integra en más aspectos de la vida laboral, la transparencia y la justicia algorítmica se convierten en imperativos legales y éticos. Los próximos meses serán clave para ver cómo los tribunales abordan estos desafíos y si las empresas toman medidas proactivas para evitar litigios similares.
Inteligencia Artificial
Torvalds se retracta: la IA no multiplicará por 10 la productividad
El creador de Linux admite que su predicción sobre LLMs fue 'sacada de mi trasero' y alerta sobre el aumento de código basura.
TheVortiq

¿Qué ha ocurrido?
Linus Torvalds, creador de Linux y figura clave del software libre, se ha retractado públicamente de su predicción de 2024 sobre el impacto de la inteligencia artificial en la productividad de los programadores. Durante la Open Source Summit India 2026, Torvalds declaró que su afirmación de que los modelos de lenguaje grandes (LLMs) podrían aumentar la productividad diez veces fue “no científica” y, en sus propias palabras, “un número sacado de mi trasero, obviamente”.
Según recoge Slashdot citando a ZDNet, Torvalds matizó su postura actual: “estamos en el punto en que esperamos que la IA cree más productividad de la que quita, pero ciertamente vimos más basura generada por LLMs que código útil hasta principios de este año”. Señaló que los parches generados por IA suelen ser “curitas sin sentido” que arreglan el síntoma pero no la causa raíz, dejando el bug latente.
Torvalds explicó que los parches generados por IA a menudo son superficiales: “pueden arreglar el problema inmediato, pero el tipo de bug permanece, y está esperando en el pasillo para golpearte en otro lugar”. Incluso ahora, la mayoría de los parches útiles requieren más que solo el LLM: “hemos tenido que presionar bastante… si encuentras un bug con un LLM, no basta con pedirle al LLM que haga un reporte de bug y luego tirarlo por encima de la valla hacia nosotros. Queremos ver un parche sugerido; queremos ver al humano que ejecutó el LLM actuar como un intermediario”.
¿Por qué es importante?
Torvalds no es un analista cualquiera: su criterio sobre desarrollo de software es seguido por millones de desarrolladores y empresas que adoptan Linux. Su retractación pública siembra dudas sobre las promesas de productividad extrema que venden empresas como GitHub Copilot, Cursor o Codeium. Además, alerta sobre el aumento del “ruido” en los repositorios: parches automáticos que saturan los mantenedores y consumen tiempo humano para verificar su validez.
La advertencia llega en un momento donde muchas startups de IA generativa de código basan su propuesta de valor en la aceleración del desarrollo. Si el propio Torvalds dice que la IA genera más basura que código útil, el discurso de ventas se debilita. Esto recuerda a otras burbujas tecnológicas, como la de las herramientas CASE en los años 80 o la promesa de la programación automática con COBOL, que también generaron expectativas exageradas que luego se moderaron.
El contexto histórico es relevante: en 2024, Torvalds había afirmado que los LLMs podrían multiplicar por diez la productividad de los programadores, una declaración que muchos tomaron como un respaldo de peso a la IA generativa en desarrollo. Ahora, dos años después, su visión se ha matizado drásticamente, lo que podría influir en la adopción empresarial y en las inversiones en el sector.
¿Qué consecuencias tendrá?
En el corto plazo, es probable que los equipos de desarrollo sean más cautelosos al integrar LLMs en sus flujos de trabajo, especialmente en proyectos críticos como el kernel de Linux. La exigencia de que un humano actúe como intermediario (“back-and-forth”) entre el modelo y el repositorio se convertirá en una práctica recomendada. Esto podría ralentizar la adopción de herramientas que prometen automatización total, pero también reducir la carga de mantenimiento causada por parches defectuosos.
A largo plazo, la industria podría pivotar hacia herramientas de IA más especializadas en detección de bugs (donde Torvalds reconoce avances “absolutamente sorprendentes”) y menos en generación autónoma de código. Torvalds señaló que algunos bugs encontrados por IA han sido “absolutamente, sorprendentemente, quiero decir, interesantes de una manera dolorosa”, especialmente problemas de seguridad que “aparecen en la prensa tecnológica dos días después”. A pesar de la vergüenza, dijo: “no soy una persona que mate al mensajero. Creo que estamos mucho mejor con los LLMs encontrando bugs, incluso cuando son embarazosos y son cosas que probablemente deberíamos haber encontrado hace dos décadas”.
También podría frenar la inversión en LLMs genéricos para programación y redirigirla hacia modelos entrenados específicamente para parcheo seguro. Empresas como GitHub, que han apostado fuerte por Copilot, podrían verse presionadas a demostrar un valor real más allá de la generación de código. En el mercado, startups como Cursor y Codeium también tendrán que ajustar su discurso, pasando de “aceleración 10x” a “asistencia inteligente con supervisión humana”.
Torvalds también mencionó que para sus proyectos personales usa LLMs como prototipadores rápidos, pero insiste en que el código generado no es directamente utilizable. “Los uso como una forma de prototipar cosas… a menudo el código no es utilizable en esa forma, pero es una gran manera de probar algo”, dijo. Esta distinción entre prototipado y producción será clave para evitar decepciones y para que los desarrolladores adopten un enfoque más realista.
¿Qué deben saber los lectores?
- No confíen ciegamente en los LLMs para parchear software crítico. Como dice Torvalds, los parches automáticos suelen ser superficiales y pueden ocultar problemas más profundos. La experiencia en el kernel de Linux muestra que la revisión humana sigue siendo indispensable.
- La revisión humana sigue siendo indispensable. Incluso cuando la IA encuentra bugs, se necesita un desarrollador que entienda el contexto y proponga una solución robusta. Torvalds exige que el humano actúe como intermediario entre el LLM y el repositorio.
- La IA es útil para prototipar y detectar vulnerabilidades. Torvalds elogia la capacidad de los LLMs para encontrar fallos de seguridad, aunque a veces sean embarazosos. En sus propias palabras, “estamos mucho mejor con los LLMs encontrando bugs, incluso cuando son embarazosos”.
- Las predicciones de productividad de los vendedores de IA deben tomarse con escepticismo. Si el creador de Linux se retracta, cualquier afirmación similar debería ser examinada críticamente. La historia muestra que las promesas de productividad extrema rara vez se cumplen sin ajustes.
- El futuro de la IA en desarrollo no es generación masiva, sino asistencia inteligente. La tendencia apunta a modelos que colaboren con humanos, no que los reemplacen. Torvalds lo resume: “hay muchos usos útiles y menos útiles para la IA”.
“Hay muchos usos útiles y menos útiles para la IA. Creo que Godzilla es un gran lugar para parar”, bromeó Torvalds, dejando claro que el hype tiene límites. En sus viajes, incluso usa IA para añadir a Godzilla en las fotos que envía a sus hijos, mostrando un lado lúdico de la tecnología.
En resumen, la retractación de Torvalds es un llamado a la realidad en un sector dominado por el hype. Los desarrolladores y empresas deberán equilibrar el entusiasmo por la IA con una evaluación crítica de sus capacidades reales, especialmente en entornos de software crítico. La productividad no se mide solo en líneas de código generadas, sino en la calidad y mantenibilidad del resultado final.
Inteligencia Artificial
Centros de datos en Irlanda: el 23% de la electricidad nacional en 2025
El consumo de los servidores casi iguala al de los hogares, y la tendencia apunta a un tercio para 2026
TheVortiq

El peso energético de los centros de datos en Irlanda
En 2025, los centros de datos irlandeses consumieron 7.663 GWh, equivalentes al 23% de la electricidad nacional, según datos de la Oficina Central de Estadísticas (CSO). Esta cifra representa un incremento del 10% respecto a 2024 (6.973 GWh) y un asombroso 360% desde 2015, cuando apenas suponían el 5%. El crecimiento es aún más pronunciado en términos trimestrales: el cuarto trimestre de 2025 registró 1.991 GWh, un 584% más que los 291 GWh del primer trimestre de 2015, según destacó el estadístico Dr. Grzegorz Głaczyński de la CSO.
El consumo de los centros de datos casi igualó al del sector residencial (28%), lo que subraya el enorme impacto de estas infraestructuras en un país de 5,3 millones de habitantes, donde se concentran 89 centros de datos, la mayoría en el área metropolitana de Dublín. Mientras el consumo de los centros creció un 10% interanual, el resto del país apenas aumentó un 2%, lo que evidencia una disparidad creciente.
¿Por qué es importante?
Irlanda se ha convertido en un caso paradigmático del dilema energético que plantea la expansión de la inteligencia artificial. La demanda de los centros de datos, necesarios para entrenar y ejecutar modelos de IA, está tensionando las redes eléctricas en todo el mundo, pero en Irlanda el fenómeno es especialmente agudo por su tamaño y la alta concentración de hiperscalers como Microsoft, Amazon Web Services, Google y Meta. Estos gigantes tecnológicos han instalado grandes centros de datos para dar servicio a sus nubes y aplicaciones de IA, atrayendo inversiones pero también generando presión sobre la infraestructura energética local.
En 2021, la Comisión de Regulación de Servicios Públicos (CRU) impuso una moratoria de facto a nuevas conexiones de centros de datos ante el riesgo de apagones. Sin embargo, el consumo siguió creciendo un 10% interanual, lo que demuestra que las restricciones no han frenado la expansión de las instalaciones existentes ni la construcción de nuevas con generación propia. La AIE ya predijo en 2024 que los centros de datos podrían consumir un tercio de la electricidad irlandesa en 2026. Con el 23% en 2025 y una tendencia alcista, esa previsión es cada vez más plausible. Para contextualizar, en 2015 los centros de datos apenas representaban el 5% del consumo, lo que supone un incremento de más de siete veces en una década.
Este fenómeno no es exclusivo de Irlanda. En Virginia (EE.UU.), la región con mayor concentración de centros de datos del mundo, el consumo eléctrico se ha disparado, provocando aumentos de tarifas y la intervención de reguladores federales. Según un informe de Tom's Hardware, en la región de Dominion Energy, los centros de datos provocaron un incremento del 76% en los precios de la electricidad para los hogares, lo que llevó a la Comisión Federal de Regulación de Energía (FERC) a exigir que las grandes tecnológicas paguen por su propia infraestructura eléctrica. Irlanda, con menor tamaño, ofrece una advertencia temprana de lo que podría ocurrir en otros mercados.
Consecuencias para empresas y ciudadanos
El aumento del consumo de los centros de datos tiene un impacto directo en las facturas de electricidad de los hogares y las empresas. Los críticos señalan que los costes de refuerzo de la red y la generación adicional se trasladan a los consumidores, mientras que los gigantes tecnológicos se benefician de tarifas competitivas y de un clima favorable para los inversores. En Irlanda, donde la electricidad ya es una de las más caras de Europa, esta presión adicional podría exacerbar la desigualdad energética. Además, la moratoria de 2021 fue reemplazada a finales de 2025 por una nueva Política de Conexión para Grandes Usuarios de Energía (LEU), que exige a los nuevos centros de datos (de más de 10 MVA) generar el 100% de su electricidad in situ con fuentes flexibles. Esto podría aliviar la presión sobre la red, pero también incrementar los costes de desarrollo y reducir el atractivo de Irlanda como destino para nuevos proyectos. Empresas como Amazon y Google han anunciado inversiones en energías renovables para sus centros, pero la escala necesaria es enorme: solo el centro de datos de Microsoft en Dublín consume más electricidad que 100.000 hogares irlandeses.
Para los ciudadanos, el impacto va más allá de las facturas. La construcción de nuevos centros de datos ha generado protestas locales por el uso de suelo, el ruido y el consumo de agua (para refrigeración). En 2024, un grupo de activistas irlandeses presentó una queja formal ante la UE alegando que la moratoria era insuficiente y que se necesitaban límites más estrictos. El gobierno irlandés, por su parte, defiende que los centros de datos atraen inversión extranjera y empleo cualificado, pero el debate sobre quién paga los costes energéticos está lejos de resolverse.
¿Qué deben saber los lectores?
- El consumo de los centros de datos en Irlanda creció un 584% entre el primer trimestre de 2015 y el cuarto de 2025, pasando de 291 GWh a 1.991 GWh trimestrales.
- La moratoria de 2021 no logró detener el crecimiento; el consumo siguió subiendo gracias a la expansión de centros existentes y a nuevas instalaciones con generación propia.
- La nueva política LEU exige autogeneración, lo que podría cambiar el modelo de negocio y ralentizar nuevas inversiones. Sin embargo, los centros existentes no están obligados a cumplirla, lo que genera un desequilibrio competitivo.
- Irlanda es un termómetro global: si un país pequeño con alta penetración de centros de datos no logra equilibrar la demanda, otros mercados podrían enfrentar problemas similares. El caso de Virginia muestra que incluso en Estados Unidos, la situación es crítica.
- La AIE estima que para 2026 los centros de datos podrían consumir el 33% de la electricidad irlandesa, lo que requeriría inversiones masivas en redes y generación, con costes que probablemente recaerán en los consumidores.
«El crecimiento de los centros de datos en Irlanda es una advertencia para todo el mundo: la IA no solo consume algoritmos, sino gigavatios-hora», señala el informe de Tom's Hardware.
En resumen, Irlanda ilustra el desafío global de conciliar la revolución de la IA con la sostenibilidad energética. La tendencia es clara: mientras la demanda de cómputo siga creciendo, los centros de datos seguirán expandiéndose, y con ellos, su huella energética. La pregunta no es si se necesitan más centros, sino cómo integrarlos sin comprometer la red y sin cargar los costes sobre los ciudadanos. La respuesta de Irlanda, con su nueva política LEU, será observada de cerca por otros países que enfrentan dilemas similares.
Empresas
Irlanda: centros de datos consumen el 23% de la electricidad
El consumo sigue creciendo pese a la moratoria en Dublín; supera ya al de hogares urbanos y rurales combinados.
TheVortiq
¿Qué ha ocurrido?
Según datos de la Oficina Central de Estadísticas de Irlanda (CSO), los centros de datos consumieron 7.663 GWh en 2025, el 23% de la electricidad total medida del país. Esto supone un incremento del 10% respecto a 2024, a pesar de que durante casi todo el año estuvo vigente una moratoria en nuevas conexiones a la red en el área de Dublín, impuesta por la Comisión de Regulación de Servicios Públicos (CRU). El consumo de los centros de datos se ha más que duplicado entre 2015 y 2019 (de 1.240 a 2.490 GWh) y se ha triplicado entre 2019 y 2025. En 2015, los centros de datos representaban solo el 5% del consumo eléctrico del país; para 2021 ya eran el 14%, y en 2023 superaron el 20%. El crecimiento ha sido constante: ningún año ha bajado el consumo. Mientras tanto, el resto de consumidores (hogares, comercios, industrias) aumentó su consumo solo un 2% en 2025, lo que refleja que el auge de los centros de datos es el principal motor del crecimiento de la demanda eléctrica en Irlanda.
¿Por qué es importante?
Irlanda se ha convertido en un hub global para centros de datos debido a su clima templado (reduce costes de refrigeración), incentivos fiscales (tipo impositivo corporativo del 12,5%) y conectividad transatlántica (múltiples cables submarinos). Sin embargo, el rápido crecimiento del sector amenaza los objetivos climáticos del país y la estabilidad de su red eléctrica. El consumo de los centros de datos ya supera al de todos los hogares urbanos (18%) y rurales (9%) juntos. De hecho, los centros de datos consumen más electricidad que todos los hogares del país (sumando urbano y rural, 27%). La situación llevó a la CRU a imponer una moratoria en nuevas conexiones en Dublín, levantada en diciembre de 2025, pero con condiciones más estrictas: los operadores deben proporcionar generación o baterías de respaldo y estar dispuestos a devolver energía a la red. Esta medida busca evitar que los centros de datos sigan tensionando la red, que ya ha estado cerca de la saturación. En 2022, hubo temores de que los centros de datos pudieran consumir hasta un tercio de la electricidad del país para 2025, algo que no se ha cumplido precisamente por la moratoria, pero el consumo sigue creciendo.
Consecuencias y contexto
El caso irlandés es un precedente para otros países que enfrentan presiones similares, como Estados Unidos, donde la administración Trump busca evitar que los centros de datos disparen las facturas eléctricas o agoten recursos hídricos. En Irlanda, la moratoria no logró frenar el consumo porque muchos proyectos ya estaban en construcción o tenían conexiones previas. El nuevo marco regulatorio exige que los centros de datos sean flexibles y contribuyan a la red, un modelo que ya están probando Microsoft y Digital Realty. Además, han surgido protestas ciudadanas contra estas instalaciones, reflejando la tensión entre desarrollo tecnológico y sostenibilidad. En Estados Unidos, la administración Trump ha pedido a las grandes tecnológicas que se comprometan a que sus centros de datos no disparen las facturas de electricidad ni agoten los recursos hídricos, un problema que también afecta a regiones como Virginia, donde se concentran muchos centros de datos. En Irlanda, el número de centros de datos supera los 80 para una población de 5 millones de habitantes, lo que da una idea de la densidad. La comparación con otros países es reveladora: mientras que en Irlanda los centros de datos representan el 23% del consumo, en el Reino Unido rondan el 1-2%, y en EE.UU. alrededor del 2% a nivel nacional, aunque en estados como Virginia alcanzan el 25%.
¿Qué deben saber los lectores?
- Irlanda tiene más de 80 centros de datos para una población de 5 millones de habitantes.
- El consumo eléctrico de los centros de datos creció un 10% en 2025, mientras que el resto de consumidores aumentó solo un 2%.
- La moratoria en Dublín no detuvo el crecimiento; las nuevas reglas exigen autogeneración y capacidad de inyectar energía a la red.
- Este caso es un aviso para otros países que buscan atraer inversiones en centros de datos sin comprometer su red eléctrica.
- El consumo de centros de datos supera al de todos los hogares urbanos y rurales juntos, lo que genera tensiones en la red y en la opinión pública.
- La nueva regulación irlandesa exige que los centros de datos de más de 10 MW tengan generación o baterías de respaldo y puedan devolver energía a la red, un modelo que podría replicarse en otros países.
“El consumo de centros de datos ha crecido todos los años sin excepción, más que duplicándose entre 2015 y 2019 y triplicándose entre 2019 y 2025”, señaló Grzegorz Głaczyński, estadístico de la CSO.
Este crecimiento plantea preguntas sobre el futuro energético de Irlanda y de otros países que aspiran a ser hubs digitales. La lección irlandesa es que los incentivos para atraer centros de datos deben equilibrarse con la capacidad de la red y los objetivos climáticos. La moratoria, aunque no detuvo el consumo, sí forzó a los operadores a adoptar soluciones más sostenibles y flexibles, como la generación distribuida y el almacenamiento en baterías. Empresas como Microsoft y Digital Realty ya están implementando estos sistemas, que podrían convertirse en el estándar global. Además, el caso irlandés muestra que la oposición ciudadana puede influir en las políticas: las protestas han llevado a una mayor transparencia y a condiciones más estrictas. En el futuro, es probable que veamos más regulaciones similares en otros países, especialmente en Europa y en regiones de EE.UU. donde la demanda de centros de datos está creciendo rápidamente.
Inteligencia Artificial
IA generativa: el fin del SEO como lo conocemos
Anthropic, Google y OpenAI redefinen la búsqueda web: menos clics, más respuestas directas
TheVortiq

¿Qué ha ocurrido?
Hasta hace muy poco, el objetivo de cualquier estrategia de SEO era relativamente sencillo: conseguir que una página web apareciera entre los primeros resultados de Google. Aunque este propósito sigue siendo fundamental, la irrupción de la inteligencia artificial generativa está transformando la forma en que los usuarios buscan, descubren y consumen información en Internet. La consolidación de Claude (Anthropic), junto con la evolución de soluciones como ChatGPT (OpenAI), Gemini (Google) y Perplexity, está acelerando un cambio que va mucho más allá de una mejora tecnológica. Estos sistemas entienden preguntas complejas, interpretan contexto y generan respuestas completas sin que el usuario tenga que hacer clic en decenas de enlaces. Google mismo ha acelerado la adopción de AI Overviews, mostrando respuestas sintetizadas directamente en la página de resultados, lo que reduce la necesidad de clics. Según datos de Gartner, se espera que el tráfico de búsqueda orgánica disminuya un 25% para 2026 debido a la IA generativa. Este fenómeno no es nuevo: en 2020, Google introdujo los featured snippets, que ya reducían los clics en un 30% en consultas informacionales. Ahora, la IA generativa lleva esta tendencia al extremo, ofreciendo respuestas completas sin necesidad de navegar.
¿Por qué es importante?
Este cambio afecta a millones de usuarios y a todo el ecosistema del marketing digital. La búsqueda tradicional de palabras clave está dando paso a consultas conversacionales y personalizadas. Las empresas y medios ya no pueden depender únicamente de optimizar para motores de búsqueda; deben asegurarse de que su contenido sea considerado fuente autorizada por los modelos de IA. Como señala Anthropic, la IA no crea conocimiento de la nada: necesita identificar contenidos fiables y evaluar la autoridad de los dominios. Un estudio de BrightEdge reveló que el 68% de las interacciones en asistentes de IA comienzan con preguntas conversacionales largas, no con palabras clave cortas. Esto implica que las estrategias de SEO deben pivotar hacia la optimización semántica y la autoridad temática. Además, el impacto no es solo en tráfico: las marcas que no aparecen en las respuestas de IA pierden visibilidad y credibilidad. Por ejemplo, Perplexity ya cita fuentes en sus respuestas, y Claude puede generar resúmenes basados en múltiples fuentes. Quienes no sean citados quedarán fuera del nuevo ecosistema de descubrimiento.
Consecuencias para el SEO y el marketing de contenidos
- Menos tráfico directo: Al ofrecer respuestas integradas, los asistentes de IA reducen la necesidad de visitar sitios web. Un estudio de Similarweb mostró que sitios como WebMD y Healthline perdieron entre un 15% y un 25% de tráfico orgánico tras la implantación de AI Overviews en consultas médicas. Esto obliga a los editores a diversificar sus fuentes de tráfico.
- Nuevas métricas de éxito: La visibilidad ya no se mide solo por clics, sino por la probabilidad de ser citado como fuente por un modelo de IA. Herramientas como Brandwatch o BuzzSumo están empezando a rastrear menciones en respuestas de IA. La tasa de citación se convierte en un KPI clave.
- Contenido de alta calidad y autoridad: Los modelos favorecen fuentes con expertise demostrable, actualización constante y estructura clara. Google ha actualizado sus directrices de calidad (E-E-A-T) para priorizar la experiencia de primera mano y la autoridad del autor. Esto es similar a lo que ocurrió con la actualización Medic de 2018, que penalizó sitios con contenido médico de baja calidad.
- Optimización para búsqueda semántica: El contenido debe responder preguntas complejas, usar lenguaje natural y cubrir intenciones de búsqueda variadas. La implementación de datos estructurados (schema.org) y la creación de clusters temáticos son ahora esenciales para que la IA entienda la relación entre conceptos.
¿Qué deben saber los lectores?
Para adaptarse, los profesionales del SEO deben:
- Crear contenido profundo, original y bien referenciado que las IA consideren fiable. Esto incluye citar estudios originales, incluir datos actualizados y evitar información genérica. Por ejemplo, un artículo sobre 'mejores prácticas de SEO en 2025' debe basarse en experimentos propios o fuentes primarias, no en resúmenes de otros blogs.
- Estructurar la información con encabezados claros, listas y fragmentos respondones (featured snippets). Los modelos de IA suelen extraer párrafos que responden directamente a preguntas. Utilizar etiquetas
<h2>y<h3>descriptivas, así como listas numeradas, aumenta las probabilidades de ser citado. - Monitorear cómo sus contenidos aparecen en respuestas de asistentes como Claude, ChatGPT o Perplexity. Herramientas como 'Search by AI' o 'AI Content Detector' permiten rastrear menciones. Además, se puede utilizar el prompt '¿Qué fuentes utilizas para responder a [tema]?' en los propios asistentes.
- Diversificar estrategias: no depender solo del tráfico orgánico, sino también de presencia en plataformas de IA y búsqueda por voz. Esto incluye optimizar para Google Discover, YouTube y podcasts, así como colaborar con desarrolladores de asistentes para ser incluidos en respuestas patrocinadas o contextuales.
«La inteligencia artificial no crea conocimiento desde cero: necesita identificar contenidos fiables, evaluar la autoridad de los dominios y comprender qué fuentes ofrecen la mejor respuesta para cada consulta.» — WWWhat's new citando a Anthropic.
El futuro de la búsqueda web será híbrido: convivirán los motores tradicionales con asistentes conversacionales. Quienes entiendan este cambio y adapten sus contenidos para ser fuentes de autoridad para la IA tendrán ventaja competitiva. La transición recuerda a la llegada de Google en los años 2000, que desplazó a los directorios web como Yahoo. Ahora, la IA generativa está redefiniendo qué significa 'aparecer en buscadores'. Los profesionales que inviertan en autoridad, datos estructurados y contenido conversacional estarán mejor posicionados para la próxima década.
Inteligencia Artificial
Bots dominan la web: más del 57% del tráfico ya no es humano
Cloudflare e Imperva confirman que los bots superan a los humanos en tráfico web, mientras la IA generativa inunda plataformas como LinkedIn y X/Twitter con contenido sintético.
TheVortiq

El punto de inflexión: los bots toman el control
Durante décadas, internet fue un ecosistema dominado por humanos: personas que navegaban, leían, escribían y compartían. Ese equilibrio se ha roto. Según datos de Cloudflare Radar, los bots representan actualmente entre el 57% y el 58% de las solicitudes HTTP para contenido HTML, frente al 42-43% de los humanos. Imperva, en su informe de malos bots basado en datos de 2025, sitúa la cifra en torno al 53% para bots, manteniéndose por segundo año consecutivo por encima del 47% humano. Este fenómeno no es repentino: ya en la década de 2010, los bots de rastreo de motores de búsqueda y scrapers comerciales representaban una parte significativa del tráfico, pero la escala actual es inédita. La IA generativa ha acelerado el proceso: ahora los bots no solo extraen datos, sino que también generan contenido, saturando plataformas con textos sintéticos.
No se trata solo de tráfico. La IA generativa está reescribiendo las reglas de la creación de contenido. La empresa de detección de IA Pangram analizó plataformas como LinkedIn, Medium, Twitter (X) y Reddit, y descubrió que aproximadamente uno de cada cuatro artículos largos era completamente generado por IA. LinkedIn lidera la saturación: más del 40% de las publicaciones extensas fueron marcadas como totalmente generadas por IA. En X/Twitter, casi la mitad de los artículos (46,8%) eran total o parcialmente sintéticos (23,9% completamente IA, 22,9% mixto), dejando solo un 53,2% como completamente humanos. Estas cifras reflejan un cambio estructural: la web ya no es un espacio predominantemente humano, sino un ecosistema híbrido donde la máquina compite con la persona en igualdad de condiciones.
¿Por qué es importante? La web se vuelve un espejo de sí misma
Este cambio tiene implicaciones profundas. La web que los humanos construyeron está siendo consumida y replicada por máquinas, creando un bucle de retroalimentación donde la IA se entrena con contenido generado por IA. El resultado es una degradación de la calidad, la originalidad y la confianza. Como señala el columnista de The Register, la IA no es más que un sistema de copia y pega a escala industrial. Cuando un modelo de lenguaje responde sobre Linux, por ejemplo, no solo extrae información de fuentes autorizadas como la lista de correo del kernel, sino también de foros oscuros y publicaciones erráticas. Esto provoca un efecto de 'copia en espejo': la IA replica errores y sesgos, amplificándolos sin discernimiento.
El problema de la veracidad se agrava. La IA suena convincente pero a menudo se equivoca, y su aparente seguridad hace que muchos acepten sus respuestas como verdades absolutas. Esto ya está afectando a sectores como el periodismo, la educación y la investigación. Por ejemplo, en 2023, un abogado utilizó ChatGPT para preparar un escrito judicial y citó casos ficticios, lo que llevó a sanciones. En el ámbito educativo, los profesores reportan un aumento de trabajos generados por IA que contienen errores conceptuales. La confianza en la información online se erosiona, y con ella, la base del conocimiento compartido.
Consecuencias: ¿quién gana y quién pierde?
Para los creadores de contenido humano, la competencia es desleal. Un escritor no ficticio que generó una novela con IA como broma sigue obteniendo ingresos pasivos de miles de dólares al mes, superando a muchos novelistas profesionales. Este caso, reportado por The Register, ilustra cómo la IA puede desplazar económicamente a los humanos incluso en tareas creativas. Mientras tanto, los litigios por derechos de autor se multiplican. El New York Times y otras editoriales han demandado a OpenAI, alegando que la empresa eliminó registros de entrenamiento a pesar de las órdenes judiciales de preservación. En 2024, un grupo de artistas visuales demandó a Stability AI por usar sus obras sin permiso. Estos conflictos legales definirán el futuro de la propiedad intelectual en la era de la IA.
Para los usuarios, la experiencia web se empobrece. Plataformas como LinkedIn y X se llenan de publicaciones genéricas y repetitivas, dificultando encontrar contenido auténtico. La confianza en la información online se erosiona. Un estudio de 2024 de la Universidad de Stanford mostró que los usuarios son incapaces de distinguir entre noticias reales y generadas por IA en un 40% de los casos. Esto tiene consecuencias graves para la democracia y la toma de decisiones informadas. Además, las empresas que dependen del tráfico web, como los medios de comunicación, ven disminuir sus ingresos publicitarios cuando los bots inflan las métricas sin generar conversiones reales.
Qué deben saber los lectores
- No todo lo que lees en internet está escrito por humanos. Verifica las fuentes y desconfía de textos excesivamente perfectos o genéricos.
- Las herramientas de detección de IA, como Pangram, pueden ayudar, pero no son infalibles. Un estudio de 2024 encontró que estas herramientas tienen una tasa de error del 15-20% en textos cortos.
- Apoya a los creadores humanos: suscríbete a medios independientes, comparte contenido original y exige transparencia sobre el uso de IA. Plataformas como Medium ya etiquetan contenido generado por IA, pero la implementación es desigual.
“La IA no es inteligente en absoluto. Es solo una copia y pega de palabras que probablemente van juntas. Puede sonar correcto, pero a menudo no lo es.” — The Register
El dominio de los bots no es inevitable. Gobiernos y plataformas pueden implementar regulaciones y tecnologías para etiquetar contenido generado por IA y priorizar el humano. La Unión Europea, con su AI Act, ya exige transparencia en los sistemas de IA. Pero la responsabilidad también recae en nosotros, los usuarios, para mantener viva la web auténtica. La historia de internet nos enseña que cada cambio tecnológico trae consigo una reacción: del spam a los filtros, de las fake news a la verificación. Ahora, frente a la marea de IA, la respuesta debe ser colectiva y consciente.
Inteligencia Artificial
DeepMind propone un organismo independiente para regular la IA fronteriza
Demis Hassabis sugiere un modelo similar a FINRA que evalúe modelos de IA antes de su lanzamiento, con foco en seguridad nacional.
TheVortiq

¿Qué ha ocurrido?
El 14 de julio de 2026, Demis Hassabis, CEO de Google DeepMind y premio Nobel, publicó un artículo en X (antes Twitter) donde propone la creación de un organismo independiente de estándares para regular la inteligencia artificial fronteriza. La propuesta, recogida por TechCrunch y Slashdot, sugiere un modelo similar a la Autoridad Reguladora de la Industria Financiera (FINRA) de Estados Unidos, que supervisa los mercados de valores. Hassabis, quien ha sido una voz prominente en la seguridad de la IA desde la fundación de DeepMind en 2010, argumenta que se necesita una acción urgente para abordar los riesgos asociados con la inteligencia artificial general (AGI), el punto en el que la IA iguala o supera la inteligencia humana. Según CNBC, Hassabis declaró que 'ya hemos visto los desafíos que los modelos fronterizos plantean para la ciberseguridad, y otras amenazas, incluidos los riesgos nucleares y biológicos, pueden surgir pronto a medida que las capacidades continúan avanzando'.
El organismo propuesto sería una asociación público-privada supervisada federalmente, similar a FINRA, que regula corredores de bolsa y mercados de valores en EE.UU. Inicialmente, las empresas compartirían voluntariamente sus modelos con hasta 30 días de antelación; posteriormente, la revisión sería obligatoria para su despliegue en el mercado estadounidense. Hassabis enfatizó que EE.UU. está bien posicionado para liderar este marco regulatorio 'dado su estatus económico y técnico'.
¿Por qué es importante?
Hassabis advierte que los modelos fronterizos ya plantean desafíos en ciberseguridad y que pronto podrían surgir amenazas nucleares o biológicas a medida que avancen las capacidades. La propuesta llega en un momento donde la IA generativa y los agentes autónomos se expanden rápidamente, y donde no existe un marco regulatorio global armonizado. A diferencia de regulaciones sectoriales como la FDA para medicamentos o la FAA para aviación, la IA carece de un organismo equivalente que evalúe riesgos antes del despliegue. La iniciativa de DeepMind es significativa porque proviene de uno de los laboratorios líderes en IA, lo que indica un reconocimiento interno de la necesidad de control externo. Además, alinearse con un modelo autorregulatorio como FINRA podría encontrar apoyo en la industria tecnológica, que tradicionalmente prefiere la autorregulación a la intervención gubernamental directa.
Contexto histórico: desde la carta abierta del Future of Life Institute en 2023 pidiendo una pausa en el entrenamiento de modelos gigantes, hasta la Orden Ejecutiva de Biden en 2023 y el AI Safety Institute del Reino Unido en 2024, la comunidad ha buscado mecanismos de supervisión. Sin embargo, ninguna propuesta había llegado tan lejos como para sugerir un organismo con poder de veto sobre lanzamientos. La propuesta de Hassabis también se diferencia de enfoques voluntarios como los compromisos de la Casa Blanca de 2023, que carecían de mecanismos de cumplimiento.
¿Qué consecuencias tendrá?
Si se implementa, el organismo podría retrasar el lanzamiento de nuevos modelos hasta que superen las pruebas de seguridad, afectando la velocidad de innovación. También podría establecer estándares globales de facto, dado el peso de Estados Unidos en el sector. Sin embargo, la financiación sería un desafío: Hassabis menciona que necesitaría fondos sustanciales para atraer talento técnico y recursos de cómputo, y que probablemente provendrían de la industria, lo que podría generar conflictos de interés. FINRA se financia mediante tarifas a las empresas reguladas, pero su presupuesto anual de aproximadamente $1,000 millones es pequeño comparado con lo que requeriría un organismo de IA para probar modelos masivos. Además, la propuesta especifica que se necesitarían 'recursos de cómputo para pruebas a gran escala', lo que implica acceso a clusters de GPUs o TPUs, un recurso escaso y costoso.
La propuesta también abre interrogantes sobre la participación de actores internacionales y el alcance de la regulación. ¿Incluirá modelos de código abierto? Hassabis sugiere que el organismo tendría representantes de la comunidad open-source, pero no detalla cómo se manejarían los modelos descentralizados. Esto es crucial, ya que modelos como Llama de Meta o Mistral han sido ampliamente descargados y modificados, lo que dificulta su control. Además, la propuesta se centra en EE.UU., pero los riesgos de la IA son globales; sin coordinación internacional, las empresas podrían relocalizar sus operaciones en países con regulaciones laxas, un fenómeno similar a la 'carrera hacia el fondo' en la regulación financiera.
¿Qué deben saber los lectores?
Este movimiento de DeepMind se suma a otras iniciativas de autorregulación, como los compromisos voluntarios de la Casa Blanca en 2023 o el AI Safety Institute del Reino Unido. Sin embargo, la propuesta de un organismo independiente con poder de veto sobre lanzamientos es más ambiciosa. Los lectores deben estar atentos a cómo reaccionan otros actores como OpenAI, Anthropic o Meta, y si la administración estadounidense actual (2026) respalda la idea. Cabe recordar que en 2024, la administración Biden había propuesto un 'AI Bill of Materials' y requisitos de transparencia, pero no un organismo regulador independiente. La postura de la administración Trump, que asumió en 2025, ha sido menos intervencionista en tecnología, aunque Hassabis busca apoyo bipartidista.
Además, la propuesta resalta la urgencia de abordar los riesgos existenciales de la IA, un tema que Hassabis ha priorizado desde la fundación de DeepMind. Para las empresas, implicaría costos de cumplimiento y posibles retrasos; para los usuarios, mayor seguridad pero quizás menos acceso inmediato a nuevas capacidades. Un estudio de 2025 del McKinsey Global Institute estimó que la IA generativa podría agregar $4.4 billones anuales a la economía global, pero los retrasos regulatorios podrían reducir ese impacto en un 10-20% si se implementan controles estrictos. Por otro lado, la falta de regulación podría llevar a incidentes graves que erosionen la confianza pública, como ya se vio con deepfakes en elecciones o ataques cibernéticos asistidos por IA.
En cuanto a la viabilidad técnica, Hassabis propone pruebas específicas para agentes autónomos, como intentos de eludir barreras de seguridad o signos de engaño, y mejores prácticas como marcas de agua digitales en imágenes generadas por IA y tokens de salida legibles para humanos. Estas medidas ya son discutidas en la comunidad técnica, pero su implementación a escala requiere estandarización. El organismo también podría establecer benchmarks de seguridad, similares a los de ImageNet para visión, pero enfocados en riesgos existenciales.
Finalmente, los lectores deben considerar el timing: la propuesta llega justo después de que DeepMind lanzara Gemini 3.0, un modelo con capacidades de razonamiento avanzado, y en medio de un debate sobre si la AGI está cerca. Hassabis, como Nobel de Química 2024 por AlphaFold, tiene credibilidad científica, pero su rol como ejecutivo de Google genera escepticismo sobre si la propuesta busca adelantarse a regulaciones más estrictas. En cualquier caso, la conversación sobre cómo gobernar la IA fronteriza ha dado un paso concreto hacia un modelo con dientes.