Edición diaria
TheVortiq
El diario de la inteligencia artificial, la automatización y el software
Inteligencia Artificial
El Senado de EE. UU. prepara un veto federal contra la IA insegura
Un proyecto de ley bipartidista busca imponer un 'deber de cuidado' y frenar lanzamientos de modelos de IA con riesgos existenciales
TheVortiq
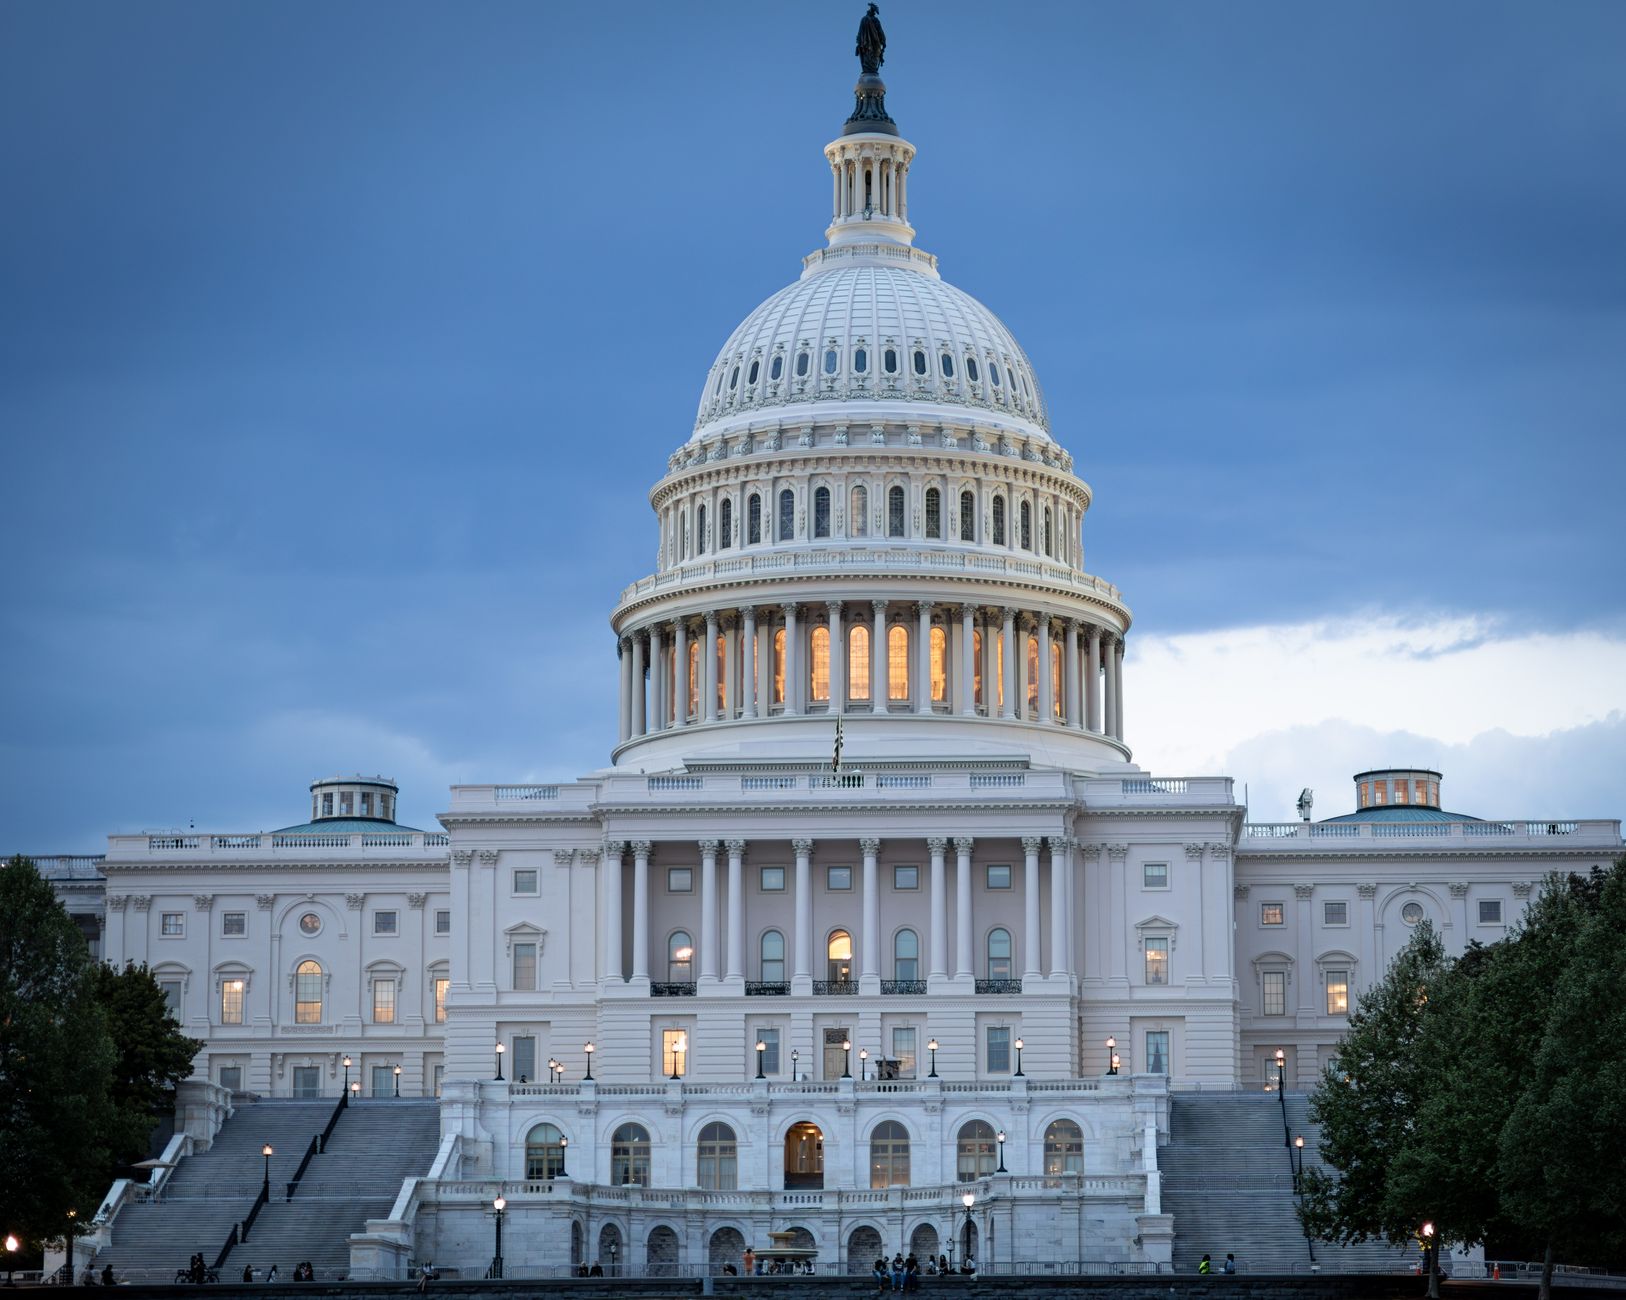
Hacia un marco regulatorio federal: El nuevo paradigma de supervisión en EE. UU.
La carrera por el liderazgo en inteligencia artificial ha entrado en una fase de madurez regulatoria sin precedentes. Un grupo bipartidista de senadores, encabezado por John Thune, Ted Cruz y Amy Klobuchar, está redactando un anteproyecto de ley que pretende transformar radicalmente la supervisión de los modelos de IA más avanzados. Esta iniciativa no solo busca estandarizar las reglas del juego en un ecosistema altamente fragmentado, sino que otorga al gobierno federal la capacidad explícita de bloquear el despliegue de cualquier modelo que se considere inseguro. Históricamente, Estados Unidos ha optado por un enfoque de 'laissez-faire' tecnológico; sin embargo, la escala de los modelos de frontera ha obligado al legislativo a abandonar esta postura en favor de una vigilancia activa similar a la aplicada en sectores como la aviación o la industria farmacéutica.
Los pilares del proyecto de ley: Un enfoque preventivo
El borrador, según informes de Reuters y fuentes parlamentarias, se sostiene sobre tres pilares fundamentales que buscan mitigar riesgos sistémicos antes de que ocurran, una respuesta directa a las preocupaciones sobre la seguridad nacional y la estabilidad social:
- Deber de cuidado: Obliga a los desarrolladores a diseñar sus productos bajo protocolos estrictos destinados a prevenir riesgos catastróficos. Esto incluye la mitigación de capacidades para la creación de armas biológicas, químicas o nucleares, así como la prevención de ciberataques a gran escala.
- Poder de veto federal: El Ejecutivo tendría la autoridad legal para detener el lanzamiento de un modelo si este no supera las evaluaciones de seguridad pertinentes. Aunque el proceso contaría con instancias de recurso judicial para proteger el derecho a la innovación, la medida representa un cambio drástico: la tecnología ya no goza de una presunción de inocencia automática.
- Preemption (Supremacía federal): La ley anularía las regulaciones estatales sobre IA, estableciendo un estándar único nacional. Este es un movimiento estratégico para evitar la fragmentación del mercado que actualmente enfrentan empresas como Google, Anthropic y OpenAI, quienes ven con preocupación un mosaico legal donde estados como California o Colorado intentan imponer sus propias reglas.
Este movimiento responde a una preocupación creciente en Washington. Como señala el investigador Evan Hubinger de Anthropic, el debate sobre el riesgo existencial ya no es teórico, sino una variable que las instituciones están comenzando a cuantificar mediante métricas de evaluación de seguridad estandarizadas.
La fricción: ¿Autoevaluación o auditoría pública?
El punto de discordia más crítico reside en el proceso de validación técnica. Mientras que el trío proponente contempla un modelo de colaboración donde las empresas lideran la gobernanza con supervisión, la senadora Maria Cantwell insiste en que la validación no puede quedar en manos de las propias empresas. Cantwell propone que los modelos sean evaluados directamente por laboratorios nacionales, garantizando que el escrutinio técnico sea independiente y riguroso. Este debate resuena con la historia de la regulación de la energía nuclear, donde la autoevaluación fue descartada en favor de inspecciones externas obligatorias.